WordPress-Kontaktformular-Spamschutz
JevShield prüft die Nachrichtensemantik auf Ihrem WordPress-Server, bevor Formulare E-Mails versenden. Stoppen Sie unerwünschte SEO-Angebote, Krypto-Betrug und Phishing-Versuche, ohne echte Käufer mit visuellen Rätseln zu frustrieren.
1-Klick-Einrichtung: Observe, Audit, dann Block
- Von WordPress.org installieren: Öffne in WP Admin Plugins → Neues Plugin hinzufügen, suchen Sie nach JevShield AI Anti-Spam für Formulare, installieren und aktivieren Sie es dann. Bestätigen Sie Version 1.1.0 oder höher und die Protection Mode-Einstellung. Für die manuelle Installation, laden Sie die ZIP herunter und verwenden Sie Plugin hochladen.
- Verbinden Sie Ihren API-Schlüssel: In WP Admin → Einstellungen → JevShield AI, geben Sie Ihren Schlüssel ein. Neue Installationen verwenden standardmäßig Nur beobachten. Bestehende konfigurierte Installationen blockieren weiterhin, bis Sie Protection Mode ändern. Die Beobachtung verarbeitet weiterhin übermittelte Inhalte und verbraucht Kontingent.
- Erkennungsprotokolle prüfen: Übermitteln Sie Testnachrichten. Vergleichen Sie das Urteil mit der vom Plugin gemeldeten Aktion in Ihrem JevShield-Konto und prüfen Sie dann die tatsächliche Zustellung in Ihrem Formularsystem. Unsicher filtern — Review, um unsichere Prüfungen zu untersuchen; die Protokolle halten E-Mails nicht zurück und stellen sie nicht wieder her.
- Blockierung erzwingen: Nachdem Sie eine repräsentative Auswahl Ihrer echten Anfragen und Spam geprüft haben, wechseln Sie den Schutzmodus zu Spam mit hoher Konfidenz blockieren. Überwachen Sie weiterhin auf False Positives; vergangene Ergebnisse garantieren keine zukünftige Genauigkeit.
Unterstützte WordPress-Formular-Builder
JevShield integriert sich nahtlos auf Hook-Ebene in das WordPress-Ökosystem. Es unterstützt:
Nativer Hook: wpcf7_spam Validierungsfilter.
Nativer Hook: wpforms_process_filter Hook.
Elementor-Formularübermittlungs-Validierungsaktion.
Nativer preprocess_comment Hook für Blog-Spam.
Contact Form 7: Einrichtung und erster Zustellungstest
Erfordert WordPress 5.8+ und PHP 7.4+. Das Plugin hängt sich in die Contact Form 7 Spam-Validierung ein; es ersetzt weder den Formular-Builder noch den Mail-Transport. Überprüfen Sie die Kompatibilität nach Updates auf einer Staging-Site.
- Erstellen Sie Ihren kostenlosen JevShield-Schlüssel, installieren Sie das Plugin von WordPress.org und speichern Sie dann den Schlüssel unter Einstellungen → JevShield AI.
- Wählen Sie Nur beobachten. Stellen Sie unter Kontakt → Kontaktformulare sicher, dass Ihr Formular ein Nachrichten-Textfeld enthält. Behalten Sie bestehende Validierung, Bot-Schutz und Mail-Einstellungen bei.
- Übermitteln Sie die folgenden Beispiele mit einer E-Mail-Adresse, die Sie kontrollieren. Öffnen Sie Konto → Erkennungsprotokolle; vergleichen Sie Urteil, gemeldete Aktion und tatsächliche E-Mail-Zustellung.
- Prüfen Sie eine repräsentative Stichprobe Ihrer eigenen legitimen Anfragen und unerwünschten Nachrichten, bevor Sie auf Blockieren von Spam mit hoher Konfidenz umstellen. Review-Urteile bleiben durch dieses Plugin erlaubt.
Welche Felder werden geprüft?
Für Contact Form 7 kombiniert das Plugin Textarea-Werte und Textfelder mit den Namen message, comment, body, content oder subject. Es enthält außerdem das erste E-Mail-Feld und ein passendes Namensfeld. Es sendet diese Werte zur Verarbeitung an JevShield; lesen Sie die Datenschutzrichtlinie bevor Sie sensible Übermittlungen sammeln.
[text* your-name]
[email* your-email]
[text your-subject]
[textarea* your-message]
[submit "Send"]
Drei Beispiele zum Testen auf Ihrer Site
Synthetische Testeingaben, keine gemessenen Ergebnisse. Erfassen Sie für jede das tatsächliche Urteil und die Zustellung.
- Normale Anfrage: „Ich betreibe ein Café und brauche nächsten Monat ein Website-Redesign. Könnten Sie ein Angebot senden?“ Prüfen Sie, dass die E-Mail ankommt.
- Unaufgeforderte Verkaufsanfrage: „Sehr geehrter Webmaster, wir verkaufen Backlinks mit hohem DA und Gastbeiträge. Antworten Sie für die Preise.“ Observe only sollte die Zustellung unabhängig vom Urteil erlauben. Im Block-Modus erfordert eine Ablehnung ein Block-Urteil, das Ihren Schwellenwert erreicht.
- Grenzfall: „Wir brauchen Hilfe bei der Verbesserung des SEO unserer eigenen Website. Bieten Sie Beratung an?“ Dies ist eine potenzielle Kundenanfrage mit SEO-Begriffen; prüfen Sie jede Block- oder Review-Empfehlung manuell.
Öffentliche Demo-Prüfung: 3. Oktober 2026
Die drei synthetischen Nachrichten oben wurden an die öffentliche Live-Demo gesendet. Alle gaben HTTP 200 mit Engine jev zurück. Dies sind Demo-Urteile, kein WordPress-E-Mail-Zustellungstest und kein repräsentativer Genauigkeits-Benchmark. Ergebnisse können variieren.
| Beispiel | Beobachtetes Urteil |
|---|---|
| Normale Anfrage | Zulassen |
| Unerwünschte Werbung | Blockieren |
| SEO-Kundenanfrage | Zulassen |
Contact Form 7 Delivery Lab: 3. Oktober 2026
Wir haben das installierte JevShield 1.1.0-Plugin mit WordPress 7.1.1, Contact Form 7 6.1.7 und einem lokalen Mailpit-Postfach getestet. Die Urteile und der Transportfehler unten waren injizierte Fixtures, während die Formularvalidierung und der E-Mail-Versand die tatsächlichen WordPress-Hooks verwendeten. Alle Adressen und Nachrichten waren synthetisch; keine E-Mail ging an einen externen Empfänger. Dies verifiziert das Integrationsverhalten, nicht die Genauigkeit des Live-Klassifikators oder Ihre Produktions-E-Mail-Zustellung.
| Modus und injiziertes Ergebnis | CF7-Ergebnis | Neue erfasste E-Mail |
|---|---|---|
| Beobachten + Blockieren-Urteil (Score 0.99) | mail_sent | 1 |
| Block + Block-Urteil (Score 0.99, Schwellenwert 0.85) | spam | 0 |
| Block + Allow-Urteil (Score 0.05) | mail_sent | 1 |
| Block + Transport nicht verfügbar | mail_sent | 1 |
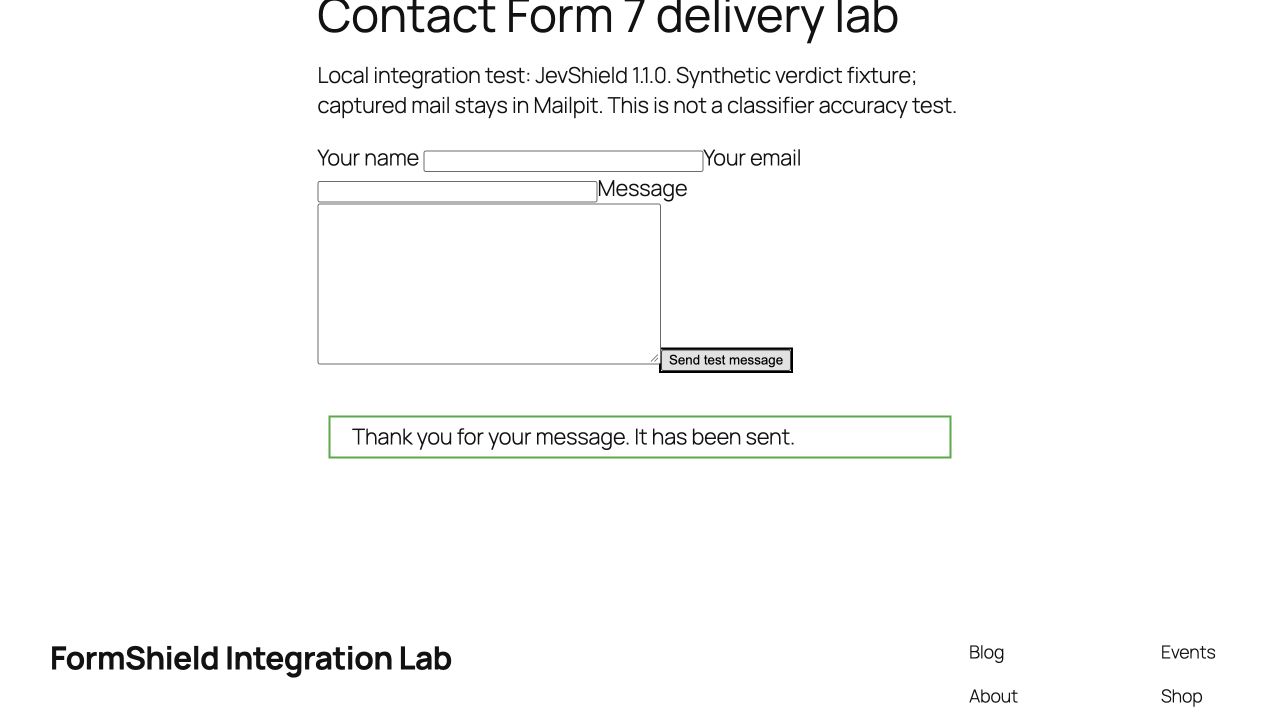
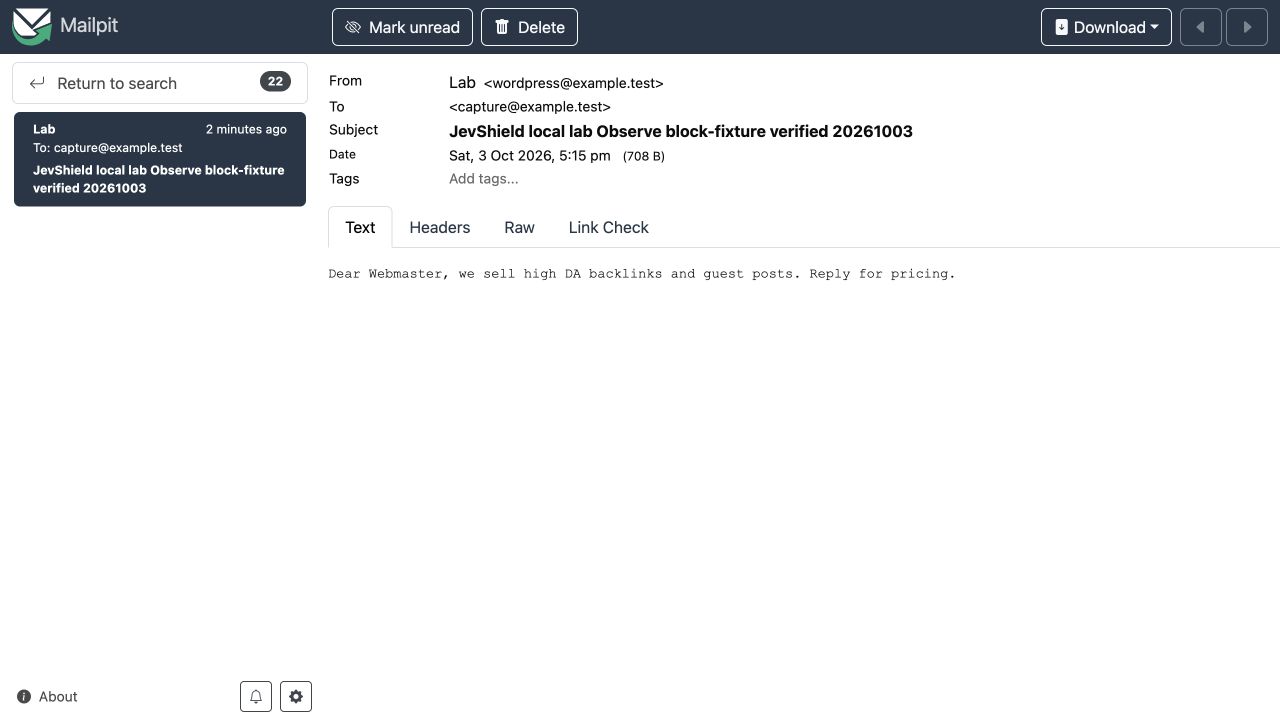
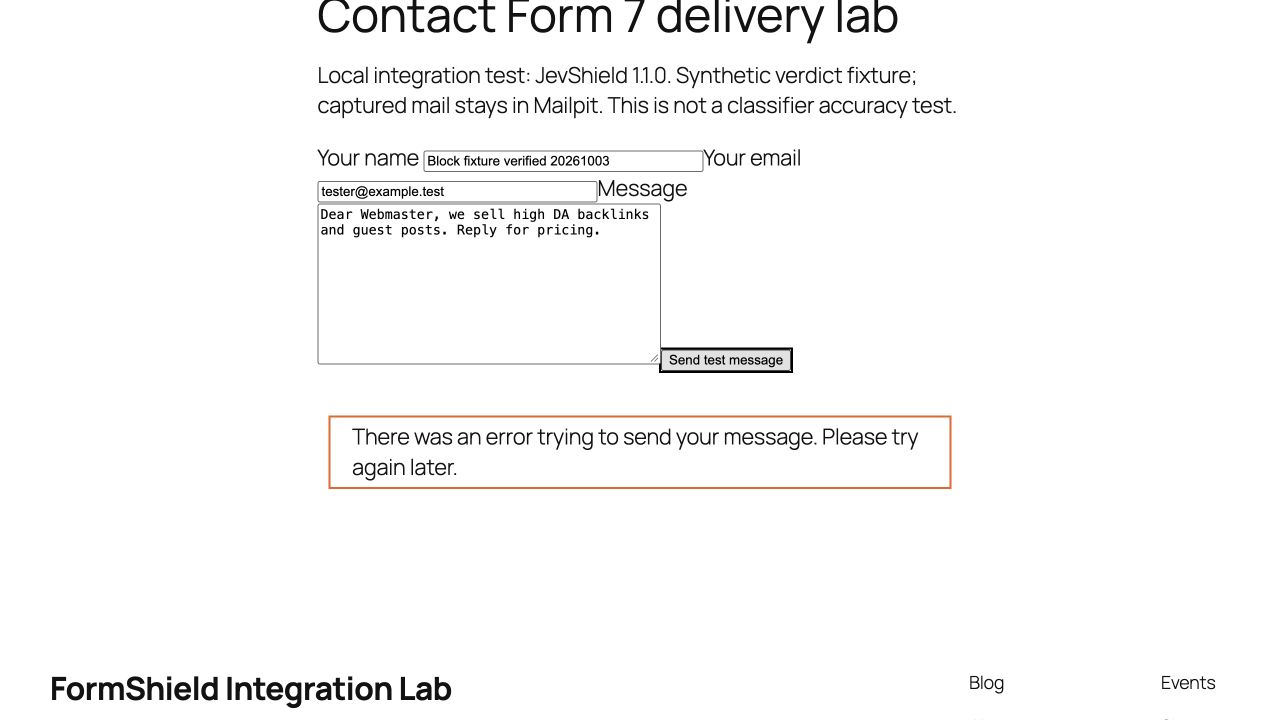
Fehlerfall: als der Transport absichtlich nicht verfügbar war, hat der Block-Modus die Nachricht gemäß der Fail-open-Richtlinie dennoch gesendet. Eine erfolgreiche Formularantwort beweist daher nicht, dass eine Nachricht geprüft wurde. Überprüfen Sie das Entscheidungsprotokoll und Ihr Postfach getrennt; wenn Checks fehlschlagen, prüfen Sie die API-Verbindung, das Kontingent und das Sechs-Sekunden-Timeout.
Wenn das Ergebnis oder die Zustellung falsch aussieht
Die WordPress-Prüfung läuft nach sechs Sekunden ab und erlaubt die Zustellung, wenn sie nicht verfügbar ist, einschließlich erschöpftem Kontingent. Ein Datensatz beweist nicht, dass eine E-Mail zugestellt wurde: Prüfen Sie die Contact Form 7-Validierung, andere Spam-Plugins und den Mailtransport separat. Erkennungsprotokolle sind kein Quarantäne-Postfach und können E-Mails nicht wiederherstellen.
Warum Nachrichtenfilterung zusätzlich zu Bot-Prüfungen hinzufügen?
Bot-Prüfungen bewerten das Besucherverhalten. Inhaltsfilter bewerten eingesandte Nachrichten. Eine Person kann eine Browser-Prüfung bestehen und trotzdem eine unerwünschte Ansprache senden; bewerten Sie beide Ebenen mit Ihren eigenen Daten.
Wenn ein echter Enterprise-Interessent deine Website über ein Unternehmens-VPN, ein Mobilfunknetz oder Hotel-WLAN besucht, steht seine IP möglicherweise bereits auf einer geteilten Blacklist. Die IP-Reputation allein ist kein Beweis für eine unerwünschte Nachrichtenabsicht. Das Verhalten bei Fehlalarmen hängt vom Dienst und der Konfiguration ab.
Der Klassifikator bewertet die Nachrichtenabsicht mit TypeSafe Jev, anstatt eine IP-Bann-Entscheidung zu treffen. Er kann Inhalte dennoch falsch klassifizieren. Beginnen Sie mit Nur beobachten, prüfen Sie die Ergebnisse und behalten Sie Ihre bestehenden Bot-Prüfungen bei.
E-Mail-Zustellung auf Ihrer Website verifizieren
Testen Sie sowohl legitime als auch missbräuchliche Einsendungen, um die Integration auf Ihrer Staging- oder Produktions-Site zu überprüfen:
- Legitimer Lead: Testen Sie „Hallo, ich benötige eine Beratung für ein individuelles Redesign-Projekt mit einem Budget von $15k.“ Prüfen Sie das tatsächliche Urteil und bestätigen Sie, dass Ihr Formular es liefert.
- Unaufgeforderte Verkaufsanfrage: Testen Sie „Sehr geehrter Admin, wir bieten garantierte Backlinks mit hohem DA für $20.“ Prüfen Sie das Urteil und verifizieren Sie dann, dass der Block-Modus ein Block-Urteil bei oder über Ihrem konfigurierten Schwellenwert ablehnt.
- Sicherheit im Beobachtungsmodus: Wiederholen Sie dieselben Prüfungen im Nur-Beobachten-Modus. JevShield sollte eine erlaubte Aktion melden und das Blockieren vermeiden, auch wenn es einen Block empfiehlt. Andere Plugins, Formularvalidierung und Mailzustellung können die Einsendung dennoch beeinflussen.
Im WordPress-Plugin-Verzeichnis aufgeführt
Im offiziellen WordPress-Plugin-Verzeichnis aufgeführt unter jevshield-ai-anti-spam. Der Plugin-Quellcode ist im Verzeichnis verfügbar; die Auflistung ist kein unabhängiges Sicherheitsaudit.