Protezione antispam per moduli di contatto WordPress
JevShield verifica la semantica dei messaggi sul tuo server WordPress prima che i moduli inviino email. Blocca proposte SEO non richieste, truffe sulle criptovalute e tentativi di phishing senza frustrare i clienti autentici con enigmi visivi.
Configurazione con 1 clic: Osserva, Verifica, Poi Blocca
- Installa da WordPress.org: In WP Admin, apri Plugin → Aggiungi nuovo plugin, cerca JevShield AI Anti-Spam per Moduli, poi installa e attiva. Conferma la versione 1.1.0 o successiva e l'impostazione Modalità Protezione. Per l'installazione manuale, scarica lo ZIP e usa Carica plugin.
- Connetti la tua chiave API: In WP Admin → Impostazioni → JevShield AI, inserisci la tua chiave. Le nuove installazioni predefiniscono Solo osserva. Le installazioni esistenti configurate continuano a bloccare finché non cambi la Modalità Protezione. L'osservazione elabora comunque i contenuti inviati e utilizza quota.
- Controlla i registri di rilevamento: Invia messaggi di test. Confronta il verdetto con l'azione riportata dal plugin nel tuo account JevShield, poi verifica la consegna effettiva nel tuo sistema di moduli. Filtra Incerto — revisione per ispezionare i controlli incerti; i log non trattengono né ripristinano le email.
- Applica il blocco: Dopo aver esaminato un insieme rappresentativo delle tue richieste reali e dello spam, imposta la Modalità di protezione su Blocca lo spam ad alta affidabilità. Continua a monitorare i falsi positivi; i risultati passati non garantiscono l'accuratezza futura.
Costruttori di moduli WordPress supportati
JevShield si integra perfettamente con l'ecosistema WordPress a livello di hook. Supporta:
Hook nativo: filtro di validazione wpcf7_spam.
Hook nativo: hook wpforms_process_filter.
Azione di validazione dell'invio del modulo Elementor.
Hook nativo preprocess_comment per lo spam nei blog.
Contact Form 7: configurazione e primo test di consegna
Richiede WordPress 5.8+ e PHP 7.4+. Il plugin si aggancia alla validazione antispam di Contact Form 7; non sostituisce il form builder o il trasporto della posta. Verifica la compatibilità su un sito di staging dopo gli aggiornamenti.
- Crea la tua chiave JevShield gratuita, installa il plugin da WordPress.org, poi salva la chiave in Impostazioni → JevShield AI.
- Seleziona Solo osservazione. In Contatti → Moduli di contatto, assicurati che il tuo modulo includa una textarea per il messaggio. Mantieni la validazione, la protezione bot e le impostazioni di posta esistenti.
- Invia gli esempi seguenti utilizzando un indirizzo email che controlli. Apri Account → Log di rilevamento; confronta verdetto, azione riportata e consegna effettiva dell'email.
- Esamina un campione rappresentativo delle tue richieste legittime e dei messaggi indesiderati prima di passare a Blocca lo spam ad alta affidabilità. I verdetti di revisione restano consentiti da questo plugin.
Quali campi vengono controllati?
Per Contact Form 7, il plugin combina i valori delle textarea e i campi di testo denominati message, comment, body, content o subject. Include anche il primo campo email e un campo nome corrispondente. Invia questi valori a JevShield per l'elaborazione; leggi la informativa sulla privacy prima di raccogliere invii sensibili.
[text* your-name]
[email* your-email]
[text your-subject]
[textarea* your-message]
[submit "Send"]
Tre esempi da testare sul tuo sito
Input di test sintetici, non risultati misurati. Registra il verdetto effettivo e la consegna per ciascuno.
- Richiesta normale: “Gestisco un caffè e il mese prossimo mi serve un restyling del sito. Potete inviarmi un preventivo?” Verifica che l'email arrivi.
- Proposta non richiesta: “Gentile Webmaster, vendiamo backlink ad alta DA e guest post. Rispondi per i prezzi.” La modalità Observe deve consentire la consegna indipendentemente dal verdetto. In modalità Block, il rifiuto richiede un verdetto di blocco che raggiunga la tua soglia.
- Caso limite: “Ci serve aiuto per migliorare la SEO del nostro sito. Offrite consulenza?” Questa è una potenziale richiesta di un cliente che contiene termini SEO; ispeziona manualmente qualsiasi raccomandazione di blocco o revisione.
Controllo demo pubblico: 3 ottobre 2026
I tre messaggi sintetici sopra sono stati inviati alla demo pubblica dal vivo. Tutti hanno restituito HTTP 200 con motore jev. Questi sono verdetti della demo, non un test di consegna email WordPress né un benchmark di accuratezza rappresentativo. I risultati possono variare.
| Esempio | Verdetto osservato |
|---|---|
| Richiesta normale | Consentire |
| Proposta non richiesta | Bloccare |
| Richiesta cliente SEO | Consentire |
Laboratorio di consegna Contact Form 7: 3 ottobre 2026
Abbiamo testato il plugin JevShield 1.1.0 installato con WordPress 7.1.1, Contact Form 7 6.1.7 e una casella di posta Mailpit locale. I verdetti e l'errore di trasporto di seguito erano fixture iniettate, mentre la validazione del modulo e l'invio delle email utilizzavano gli hook WordPress reali. Tutti gli indirizzi e i messaggi erano sintetici; nessuna email è stata inviata a un destinatario esterno. Questo verifica il comportamento dell'integrazione, non l'accuratezza del classificatore live o la consegna della posta in produzione.
| Modalità e risultato iniettato | Risultato CF7 | Nuova posta catturata |
|---|---|---|
| Verdetto osserva + blocca (punteggio 0.99) | mail_sent | 1 |
| Verdetto blocco + blocco (punteggio 0.99, soglia 0.85) | spam | 0 |
| Verdetto blocco + consenti (punteggio 0.05) | mail_sent | 1 |
| Blocco + trasporto non disponibile | mail_sent | 1 |
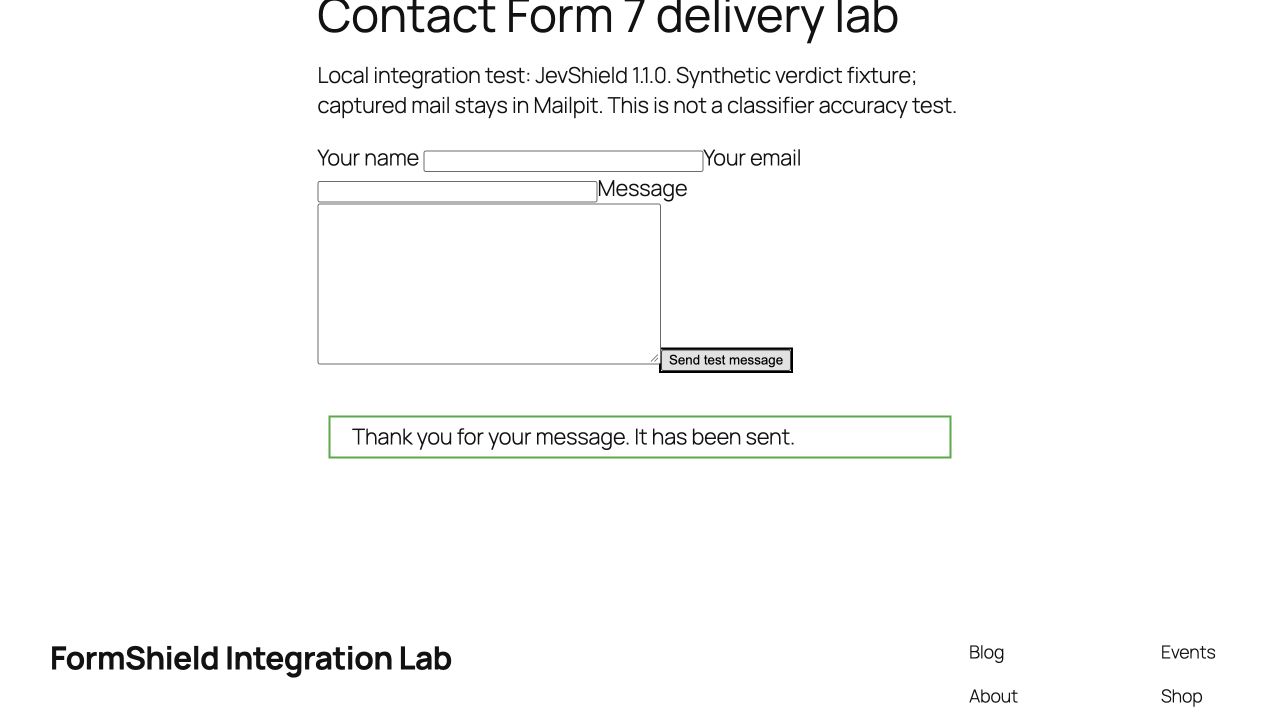
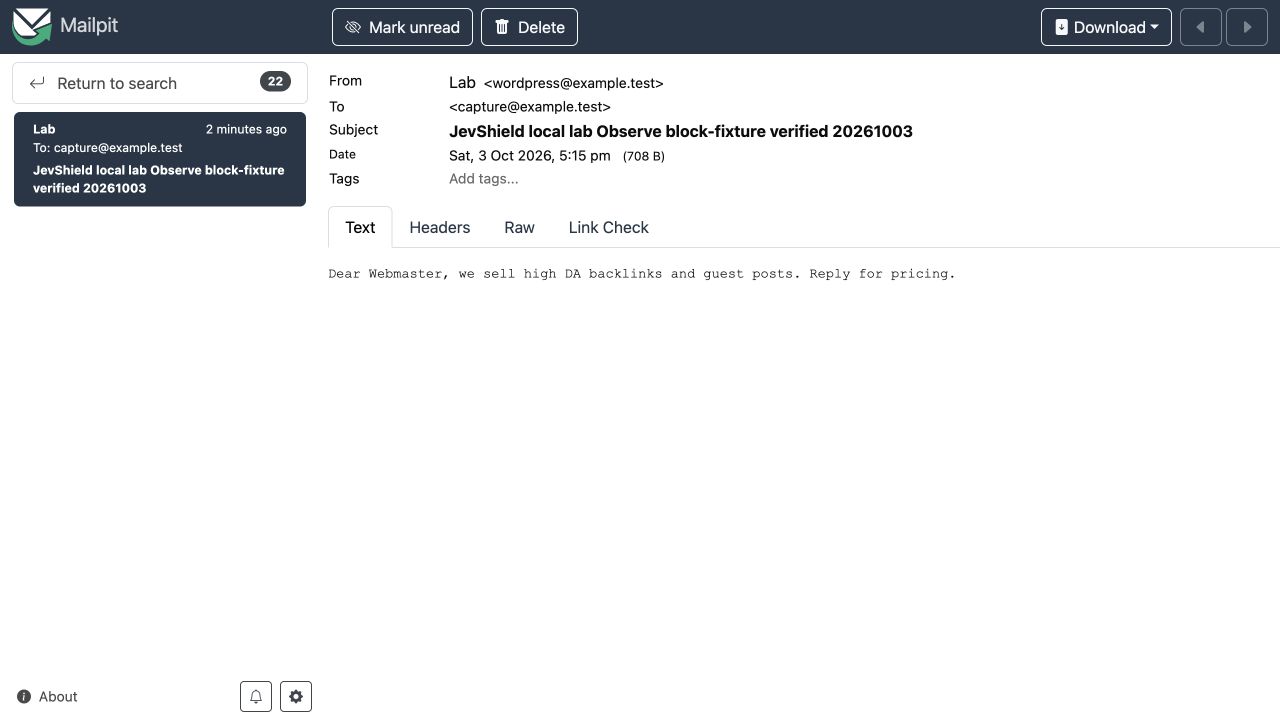
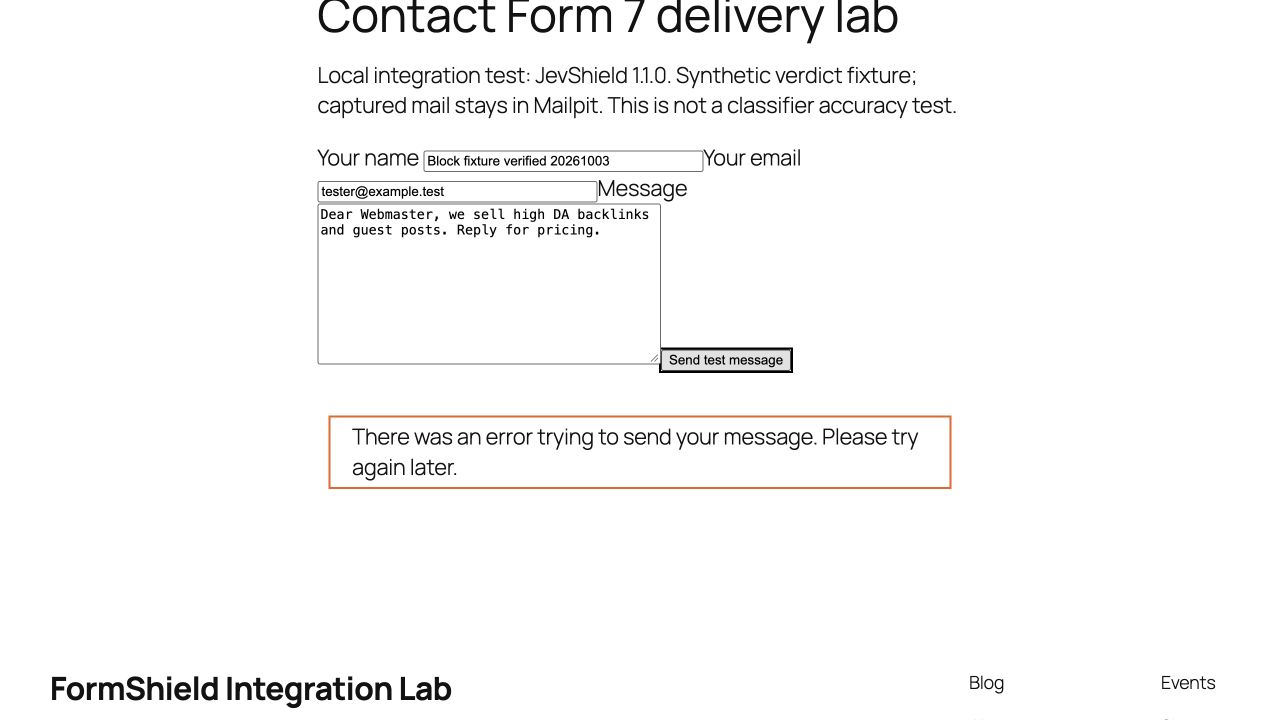
Caso di errore: quando il trasporto era deliberatamente non disponibile, la modalità Block ha comunque inviato il messaggio secondo la politica fail-open. Una risposta positiva del modulo quindi non prova che un messaggio sia stato controllato. Verifica separatamente il registro delle decisioni e la tua casella di posta; se i check falliscono, ispeziona la connessione API, la quota e il timeout di sei secondi.
Se il risultato o la consegna sembrano errati
La verifica WordPress va in timeout dopo sei secondi e consente la consegna quando non è disponibile, anche con quota esaurita. Un record non prova che un'email sia stata consegnata: controlla separatamente la validazione di Contact Form 7, altri plugin antispam e il trasporto della posta. I log di rilevamento non sono una casella di quarantena e non possono ripristinare le email.
Perché aggiungere il filtraggio dei messaggi insieme ai controlli bot?
I controlli bot valutano il comportamento del visitatore. I filtri dei contenuti valutano i messaggi inviati. Una persona può superare un controllo del browser e inviare comunque un pitch non richiesto; valuta entrambi i livelli con i tuoi dati.
Se un potenziale cliente aziendale autentico visita il tuo sito da una VPN aziendale, una rete di operatore mobile o il Wi-Fi di un hotel, il suo IP potrebbe già trovarsi su una blacklist condivisa. La reputazione dell'IP da sola non è prova di un intento di messaggio indesiderato. Il comportamento dei falsi positivi dipende dal servizio e dalla configurazione.
Il classificatore valuta l'intento del messaggio usando TypeSafe Jev invece di prendere una decisione di ban IP. Può comunque classificare erroneamente i contenuti. Inizia in Solo osservazione, rivedi i risultati e mantieni i tuoi controlli bot esistenti.
Verifica della consegna email sul tuo sito
Prova sia invii legittimi sia abusivi per verificare l'integrazione sul tuo sito di staging o di produzione:
- Lead Legittimo: Prova “Ciao, ho bisogno di una consulenza per un progetto di restyling personalizzato con un budget di $15k.” Controlla il verdetto effettivo e conferma che il tuo modulo lo consegni.
- Proposta non richiesta: Prova “Gentile Admin, forniamo backlink con DA elevato garantiti a $20.” Controlla il verdetto, poi verifica che la modalità Blocca rifiuti un verdetto di blocco pari o superiore alla soglia configurata.
- Sicurezza della modalità Osserva: Ripeti gli stessi controlli in modalità Solo osserva. JevShield dovrebbe segnalare un'azione consentita ed evitare il blocco, anche quando raccomanda un blocco. Altri plugin, la validazione del modulo e la consegna della posta possono comunque influire sull'invio.
Elencato nella Directory dei Plugin di WordPress
Elencato nella Directory ufficiale dei Plugin di WordPress sotto jevshield-ai-anti-spam. Il codice sorgente del plugin è disponibile nella directory; la presenza nell'elenco non è un audit di sicurezza indipendente.