WordPressお問い合わせフォームスパム保護
JevShieldは、フォームがメールを送信する前に、お使いのWordPressサーバー上でメッセージの意味をチェックします。視覚的なパズルで genuine な購入者を苛立たせることなく、未承諾のSEO営業、暗号資産詐欺、フィッシングの試みを阻止します。
1クリックセットアップ:観察、監査、そしてブロック
- WordPress.org からインストール: WP 管理画面で、次を開きます プラグイン → 新規プラグインを追加、検索する JevShield AI フォーム向けアンチスパム、そしてインストールして有効化します。バージョン1.1.0以降とProtection Mode設定を確認してください。手動インストールの場合、 ZIPをダウンロード そして「プラグインをアップロード」を使用します。
- API キーを接続: WP 管理画面 → 設定 → JevShield AI、キーを入力します。新規インストールのデフォルトは 観察のみ。既存の設定済みインストールは、Protection Modeを変更するまでブロックを維持します。観察は依然として送信されたコンテンツを処理し、クォータを使用します。
- 検出ログを監査: テストメッセージを送信します。判定をJevShieldアカウントのプラグインが報告したアクションと比較し、フォームシステムで実際の配信を確認します。不確実をフィルタリング — 不確実なチェックを検査するためにレビューします;ログはメールを保持または復元しません。
- ブロックを適用: 実際の問い合わせとスパムの代表的なセットをレビューした後、Protection Modeを切り替えます 高信頼度スパムをブロック。誤検知を監視し続けてください。過去の結果は将来の正確性を保証するものではありません。
サポートされているWordPressフォームビルダー
JevShieldはフックレベルでWordPressエコシステムとシームレスに統合します。対応内容:
ネイティブフック: wpcf7_spam検証フィルター。
ネイティブフック: wpforms_process_filterフック。
Elementor フォーム送信検証アクション。
ブログスパム用のネイティブpreprocess_commentフック。
Contact Form 7: セットアップと初回配信テスト
WordPress 5.8+およびPHP 7.4+が必要です。このプラグインはContact Form 7のスパム検証にフックします。フォームビルダーやメールトランスポートを置き換えるものではありません。更新後はステージングサイトで互換性を確認してください。
- 無料の JevShield キーを作成、WordPress.orgからプラグインをインストールし、設定 → JevShield AIでキーを保存します。
- 観察のみを選択します。Contact → Contact Formsで、フォームにメッセージテキストエリアが含まれていることを確認してください。既存の検証、ボット保護、メール設定は維持してください。
- 自分が管理するメールアドレスを使用して、以下の例を送信します。アカウント → 検出ログを開き、判定、報告されたアクション、実際のメール配信を比較します。
- 高信頼度スパムをブロックに切り替える前に、自社の正当な問い合わせと不要なメッセージの代表的なサンプルをレビューしてください。レビュー判定はこのプラグインでも引き続き許可されます。
どのフィールドがチェックされますか?
Contact Form 7 の場合、プラグインは textarea 値と、message、comment、body、content、または subject という名前のテキストフィールドを組み合わせます。また、最初の email フィールドと一致する name フィールドも含まれます。これらの値を処理のために JevShield に送信します。以下をお読みください プライバシーポリシー 機密性の高い送信を収集する前に。
[text* your-name]
[email* your-email]
[text your-subject]
[textarea* your-message]
[submit "Send"]
あなたのサイトでテストする3つの例
合成テスト入力であり、実測結果ではありません。それぞれの実際の判定と配信を記録してください。
- 通常の問い合わせ: 「I run a cafe and need a website redesign next month. Could you send a quote?」メールが届くことを確認してください。
- 未承諾の営業提案: 「Dear Webmaster, we sell high DA backlinks and guest posts. Reply for pricing.」Observe onlyは判定に関係なく配信を許可すべきです。Blockモードでは、拒否にはしきい値を満たすblock判定が必要です。
- 境界ケース: 「We need help improving our own website SEO. Do you offer consulting?」これはSEO用語を含む潜在顧客の問い合わせです;blockまたはreviewの推奨があれば手動で確認してください。
公開デモチェック: 2026年10月3日
上記の3つの合成メッセージは、ライブ公開デモに送信されました。すべてがエンジンjevでHTTP 200を返しました。これらはデモの判定であり、WordPressのメール配信テストや代表的な精度ベンチマークではありません。結果は異なる場合があります。
| 例 | 観察された判定 |
|---|---|
| 通常の問い合わせ | 許可の推奨 |
| 依頼していない営業 | ブロックの推奨 |
| SEO顧客問い合わせ | 許可の推奨 |
Contact Form 7 配信ラボ: 2026 年 10 月 3 日
インストール済みのJevShield 1.1.0プラグインをWordPress 7.1.1、Contact Form 7 6.1.7、ローカルMailpitメールボックスで実行しました。以下の判定とトランスポート障害は注入されたフィクスチャでしたが、フォーム検証とメール送信は実際のWordPressフックを使用しました。すべてのアドレスとメッセージは合成であり、外部受信者にメールは送信されませんでした。これは統合動作を検証するものであり、ライブ分類器の精度や本番環境のメール配信を検証するものではありません。
| モードと注入された結果 | CF7 結果 | 新しくキャプチャされたメール |
|---|---|---|
| 観察 + ブロック判定 (スコア 0.99) | mail_sent | 1 |
| ブロック + ブロック判定(スコア0.99、しきい値0.85) | spam | 0 |
| ブロック + 許可判定(スコア0.05) | mail_sent | 1 |
| ブロック + トランスポート利用不可 | mail_sent | 1 |
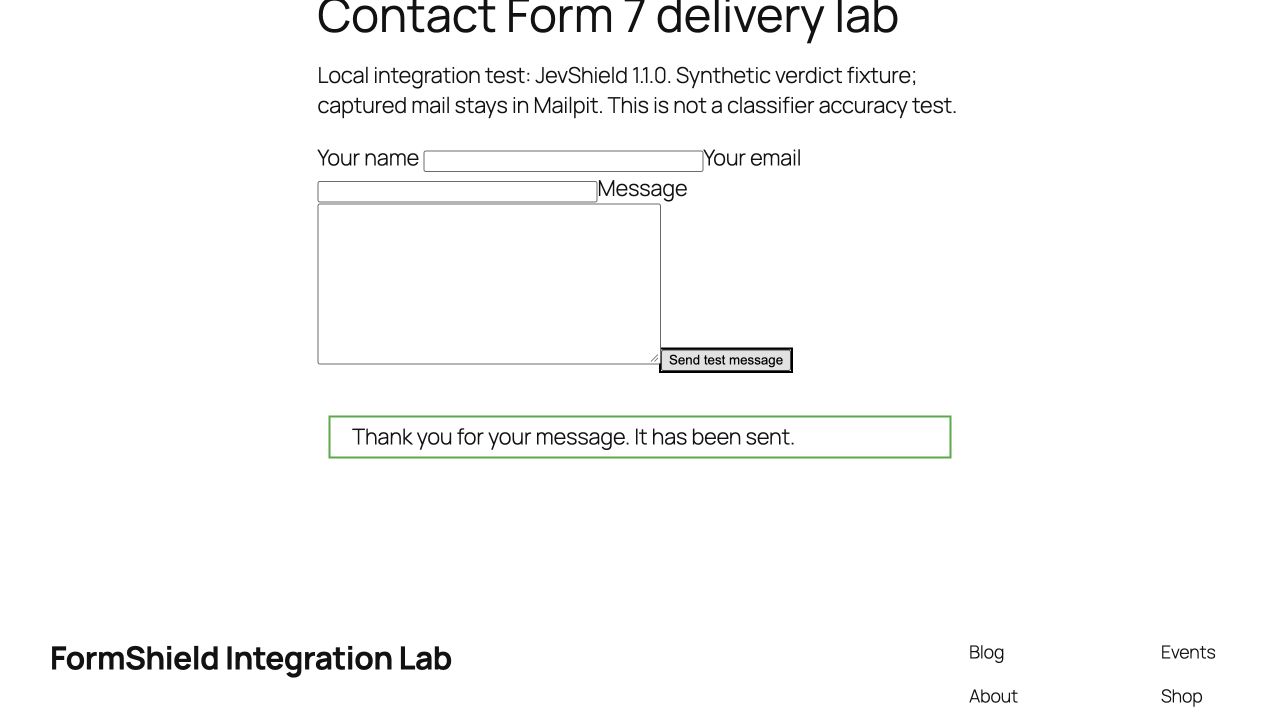
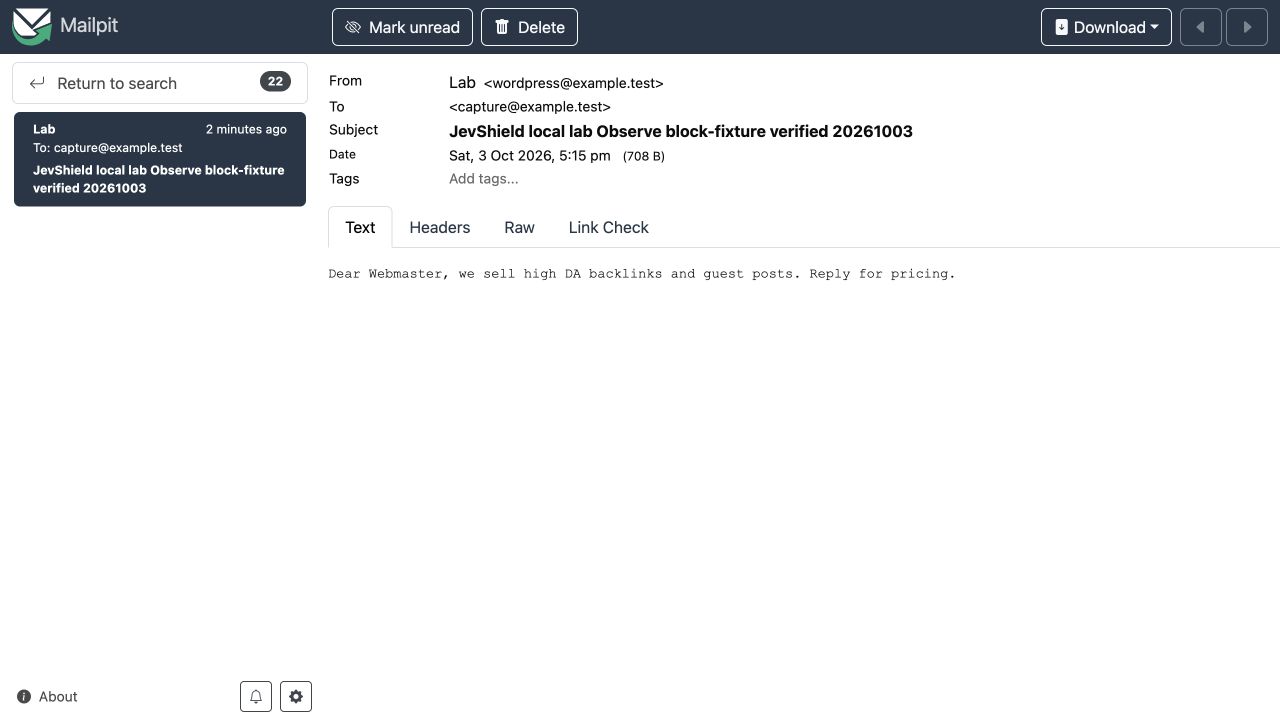
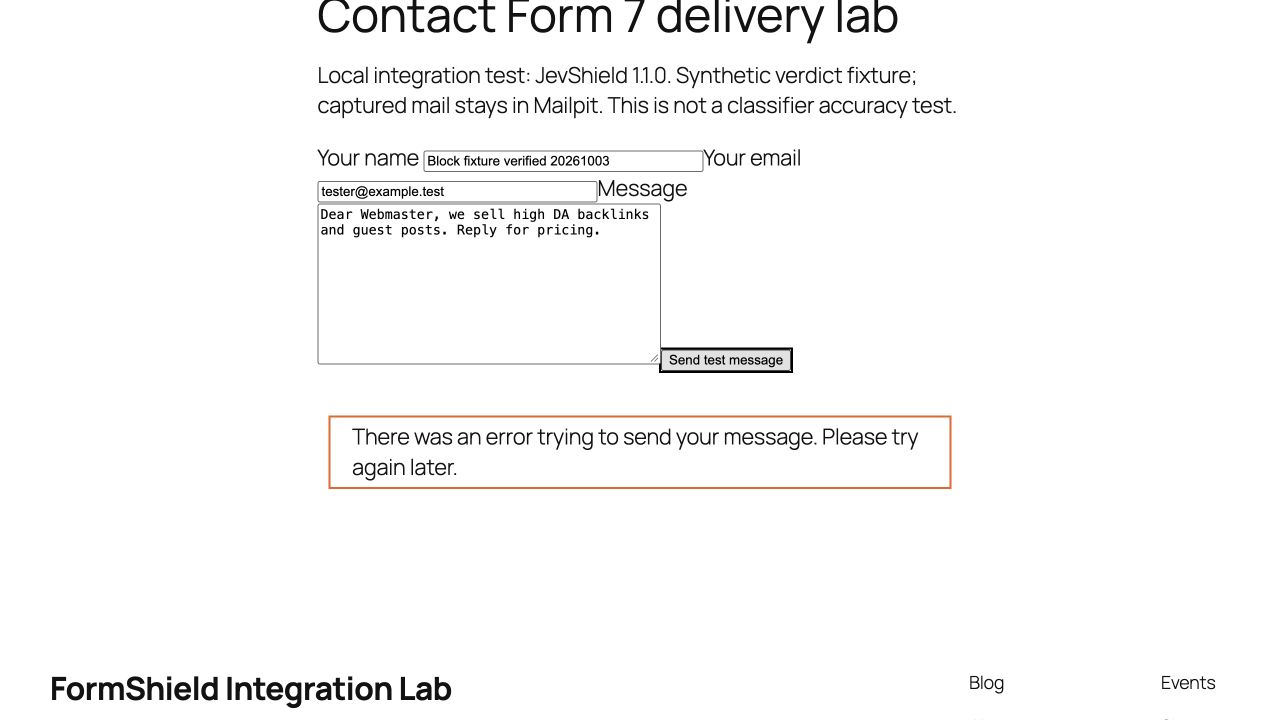
障害ケース: トランスポートが意図的に利用不可の場合でも、Blockモードはフェイルオープンポリシーの下でメッセージを送信しました。したがって、フォーム送信の成功はメッセージがチェックされたことを証明しません。判定ログと受信トレイを別々に確認してください;チェックが失敗する場合は、API接続、クォータ、6秒のタイムアウトを点検してください。
結果や配信がおかしい場合
WordPressのチェックは6秒後にタイムアウトし、利用できない場合(クォータを使い切った場合を含む)は配信を許可します。記録はメールが配信されたことを証明するものではありません。Contact Form 7の検証、他のスパムプラグイン、メール転送を個別に確認してください。検出ログは隔離メールボックスではなく、メールを復元することはできません。
なぜボットチェックと並行してメッセージフィルタリングを追加するのか?
ボットチェックは訪問者の行動を評価します。コンテンツフィルターは送信されたメッセージを評価します。人間がブラウザチェックを通過しても、未承諾のピッチを送信する可能性があります。自分のデータで両方のレイヤーを評価してください。
本物のエンタープライズ見込み客が企業 VPN、携帯通信事業者のネットワーク、ホテルの Wi-Fi からあなたのサイトを訪れる場合、その IP はすでに共有ブラックリストに載っているかもしれません。IP レピュテーションだけでは望まないメッセージ意図の証拠にはなりません。誤検知の挙動はサービスと設定によって異なります。
分類器はIP禁止の判断を行うのではなく、TypeSafe Jevを使用してメッセージの意図を評価します。それでもコンテンツを誤分類する可能性があります。まずObserve onlyで開始し、結果を確認し、既存のボットチェックを維持してください。
サイトでのメール配信の検証
ステージングサイトまたは本番サイトで統合を検証するには、正当な送信と不正な送信の両方をテストしてください:
- 正当なリード: 「Hi, I need a consultation for a custom redesign project with a $15k budget.」を試してください。実際の判定を確認し、フォームがそれを配信することを確認してください。
- 未承諾の営業提案: 「Dear Admin, we provide guaranteed high DA backlinks for $20.」を試してください。判定を確認し、Blockモードが設定したしきい値以上のblock判定を拒否することを検証してください。
- 観察モードの安全性: 観察のみで同じチェックを繰り返します。JevShieldは許可アクションを報告し、ブロックを推奨する場合でもブロックを回避するはずです。他のプラグイン、フォーム検証、メール配信は依然として送信に影響を与える可能性があります。
WordPressプラグインディレクトリに掲載
公式WordPressプラグインディレクトリに以下で掲載 jevshield-ai-anti-spam。プラグインのソースはディレクトリで入手できます。掲載は独立したセキュリティ監査ではありません。