WordPress 문의 양식 스팸 보호
JevShield는 양식이 이메일을 보내기 전에 WordPress 서버에서 메시지 의미를 검사합니다. 시각적 퍼즐로 진짜 구매자를 불편하게 하지 않으면서 원치 않는 SEO 제안, 암호화폐 사기, 피싱 시도를 차단합니다.
1-클릭 설정: 관찰, 감사, 그런 다음 차단
- WordPress.org에서 설치: WP 관리자에서 열기 플러그인 → 새 플러그인 추가, 검색 양식용 JevShield AI 안티스팸, 그런 다음 설치하고 활성화하세요. 버전 1.1.0 이상과 Protection Mode 설정을 확인하세요. 수동 설치의 경우, ZIP 다운로드 그리고 플러그인 업로드를 사용하십시오.
- API 키 연결: WP 관리자 → 설정 → JevShield AI, 키를 입력하세요. 새 설치의 기본값은 관찰만. 기존에 구성된 설치에서는 Protection Mode를 변경할 때까지 차단이 유지됩니다. 관찰은 여전히 제출된 콘텐츠를 처리하고 할당량을 사용합니다.
- 탐지 로그 감사: 테스트 메시지를 제출하세요. JevShield 계정에서 판정을 플러그인이 보고한 작업과 비교한 다음 양식 시스템에서 실제 전달을 확인하세요. 불확실 필터링 — 불확실한 검사를 검토하려면 검토하세요. 로그는 이메일을 보관하거나 복원하지 않습니다.
- 차단 적용: 실제 문의와 스팸의 대표 세트를 검토한 후 Protection Mode를 다음으로 전환하세요 높은 신뢰도의 스팸 차단. 오탐을 계속 모니터링하세요. 과거 결과가 미래의 정확성을 보장하지 않습니다.
지원되는 WordPress 양식 빌더
JevShield는 훅 수준에서 WordPress 생태계와 원활하게 통합됩니다. 지원 항목:
네이티브 훅: wpcf7_spam 검증 필터.
네이티브 훅: wpforms_process_filter 훅.
Elementor 양식 제출 검증 작업.
블로그 스팸을 위한 네이티브 preprocess_comment 훅.
Contact Form 7: 설정 및 첫 전달 테스트
WordPress 5.8+ 및 PHP 7.4+가 필요합니다. 플러그인은 Contact Form 7 스팸 유효성 검사에 연결되며, 양식 빌더나 메일 전송을 대체하지 않습니다. 업데이트 후 스테이징 사이트에서 호환성을 확인하세요.
- 무료 JevShield 키 만들기, WordPress.org에서 플러그인을 설치한 다음 Settings → JevShield AI에서 키를 저장하세요.
- 관찰만 선택하세요. Contact → Contact Forms에서 양식에 메시지 텍스트 영역이 포함되어 있는지 확인하세요. 기존 유효성 검사, 봇 보호 및 메일 설정을 유지하세요.
- 본인이 관리하는 이메일 주소를 사용하여 아래 예시를 제출하세요. Account → Detection logs를 열고 판정, 보고된 작업 및 실제 이메일 전달을 비교하세요.
- 높은 신뢰도의 스팸 차단으로 전환하기 전에 자체적인 정상 문의와 원치 않는 메시지의 대표 샘플을 검토하세요. 이 플러그인에서는 검토 판정이 계속 허용됩니다.
어떤 필드가 검사되나요?
Contact Form 7의 경우, 플러그인은 textarea 값과 message, comment, body, content 또는 subject로 명명된 텍스트 필드를 결합합니다. 또한 첫 번째 이메일 필드와 일치하는 이름 필드를 포함합니다. 이 값들을 JevShield로 전송하여 처리하며, 다음을 읽으세요 개인정보 처리방침 민감한 제출을 수집하기 전에.
[text* your-name]
[email* your-email]
[text your-subject]
[textarea* your-message]
[submit "Send"]
사이트에서 테스트할 세 가지 예시
합성 테스트 입력이며 측정된 결과가 아닙니다. 각 항목의 실제 판정과 전달 결과를 기록하세요.
- 일반 문의: “I run a cafe and need a website redesign next month. Could you send a quote?” 이메일이 도착하는지 확인하세요.
- 원치 않는 제안: “Dear Webmaster, we sell high DA backlinks and guest posts. Reply for pricing.” 관찰 전용 모드는 판정에 관계없이 전달을 허용해야 합니다. 차단 모드에서 거부는 임계값을 충족하는 차단 판정을 요구합니다.
- 경계 사례: “We need help improving our own website SEO. Do you offer consulting?” SEO 용어가 포함된 잠재 고객 문의입니다. 차단 또는 검토 권고가 있으면 수동으로 점검하세요.
공개 데모 확인: 2026년 10월 3일
위의 세 가지 합성 메시지가 라이브 공개 데모로 전송되었습니다. 모두 엔진 jev와 함께 HTTP 200을 반환했습니다. 이는 데모 판정이며 WordPress 이메일 전달 테스트나 대표적인 정확도 벤치마크가 아닙니다. 결과는 달라질 수 있습니다.
| 예시 | 관찰된 판정 |
|---|---|
| 일반 문의 | 허용 권고 |
| 원치 않는 영업 메시지 | 차단 권고 |
| SEO 고객 문의 | 허용 권고 |
Contact Form 7 전달 랩: 2026년 10월 3일
설치된 JevShield 1.1.0 플러그인을 WordPress 7.1.1, Contact Form 7 6.1.7 및 로컬 Mailpit 메일함과 함께 실행했습니다. 아래의 판정과 전송 실패는 주입된 픽스처였으며, 양식 검증과 메일 발송은 실제 WordPress 훅을 사용했습니다. 모든 주소와 메시지는 합성되었으며 외부 수신자에게 이메일이 전송되지 않았습니다. 이는 통합 동작을 검증하는 것이지 라이브 분류기 정확도나 프로덕션 메일 전달을 검증하는 것이 아닙니다.
| 모드 및 주입된 결과 | CF7 결과 | 새로 캡처된 메일 |
|---|---|---|
| 관찰 + 차단 판정 (점수 0.99) | mail_sent | 1 |
| 차단 + 차단 판정 (점수 0.99, 임계값 0.85) | spam | 0 |
| 차단 + 허용 판정 (점수 0.05) | mail_sent | 1 |
| 차단 + 전송 불가 | mail_sent | 1 |
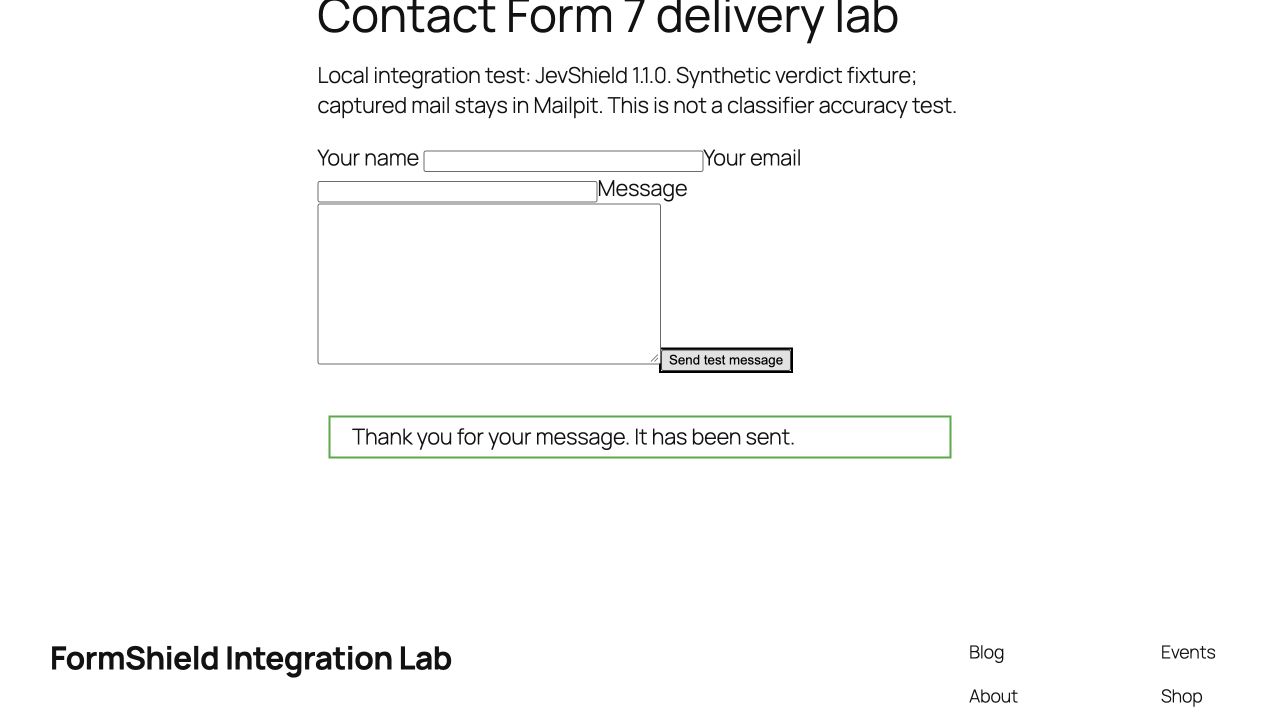
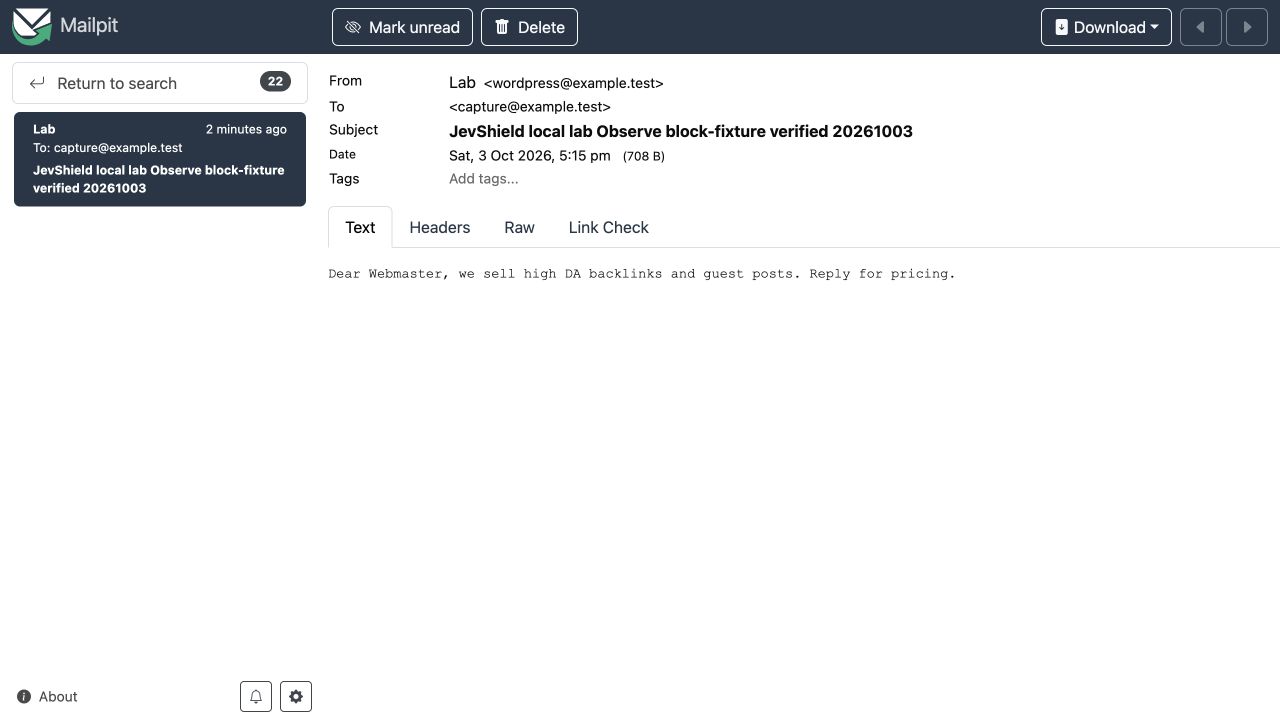
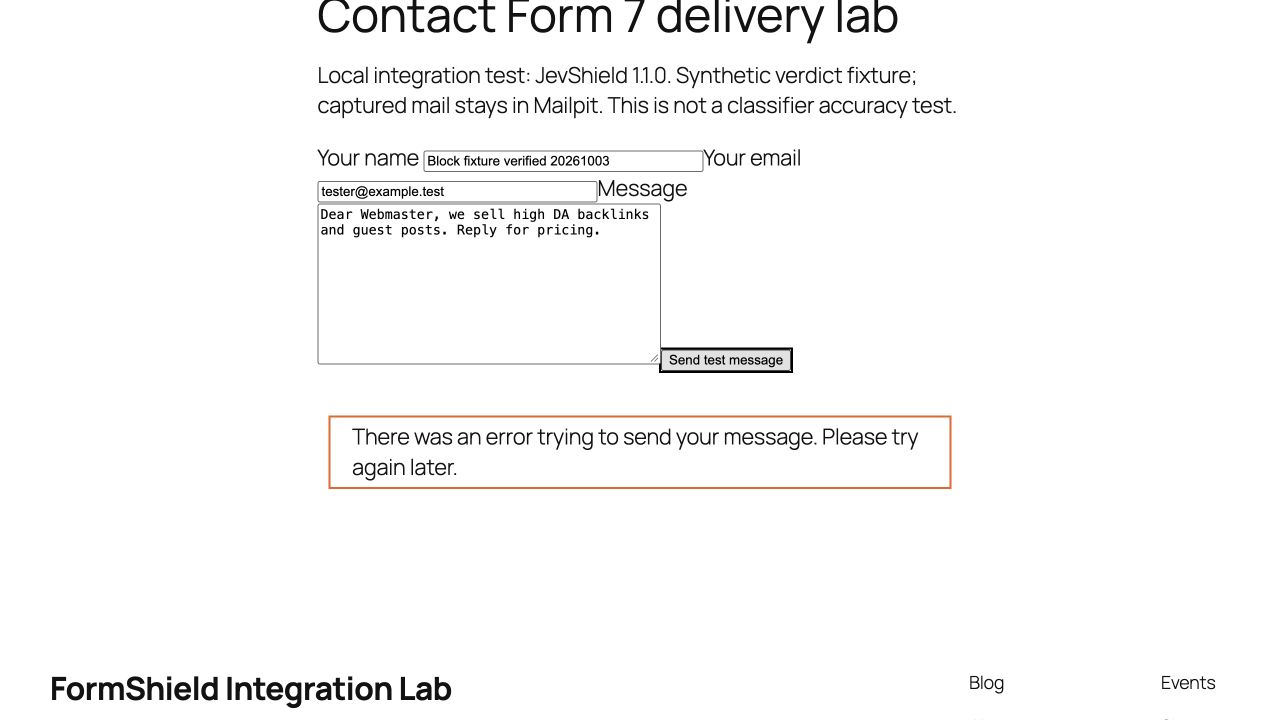
실패 사례: 전송이 의도적으로 불가능했을 때, 차단 모드는 fail-open 정책에 따라 메시지를 그대로 전송했습니다. 따라서 성공적인 양식 응답이 메시지가 검사되었다는 것을 증명하지는 않습니다. 결정 로그와 메일함을 별도로 확인하세요. 검사가 실패하면 API 연결, 할당량 및 6초 타임아웃을 점검하세요.
결과나 전달이 잘못된 것 같으면
WordPress 검사는 6초 후 시간 초과되며, 사용할 수 없을 때(할당량 소진 포함) 전달을 허용합니다. 기록은 이메일이 전달되었음을 증명하지 않습니다. Contact Form 7 유효성 검사, 다른 스팸 플러그인 및 메일 전송을 별도로 확인하세요. 감지 로그는 격리 사서함이 아니며 이메일을 복원할 수 없습니다.
봇 검사와 함께 메시지 필터링을 추가하는 이유는?
봇 검사는 방문자 행동을 평가합니다. 콘텐츠 필터는 제출된 메시지를 평가합니다. 사람이 브라우저 검사를 통과하고도 원치 않는 제안을 보낼 수 있으므로, 자체 데이터로 두 계층을 모두 평가하세요.
진성 엔터프라이즈 잠재 고객이 기업 VPN, 이동통신사 네트워크 또는 호텔 Wi-Fi에서 귀하의 사이트를 방문하면, 그들의 IP는 이미 공유 블랙리스트에 있을 수 있습니다. IP 평판만으로는 원치 않는 메시지 의도의 증거가 되지 않습니다. 오탐 동작은 서비스와 구성에 따라 달라집니다.
분류기는 IP 차단 결정을 내리는 대신 TypeSafe Jev를 사용하여 메시지 의도를 평가합니다. 여전히 콘텐츠를 잘못 분류할 수 있습니다. Observe only로 시작하고, 결과를 검토하며, 기존 봇 검사를 유지하세요.
사이트에서 이메일 전달 검증
스테이징 또는 프로덕션 사이트에서 통합을 검증하기 위해 정상 제출과 악용 제출을 모두 테스트하세요:
- 정당한 리드: “Hi, I need a consultation for a custom redesign project with a $15k budget.”를 사용해 보세요. 실제 판정을 확인하고 양식이 이를 전달하는지 검증하세요.
- 원치 않는 제안: “Dear Admin, we provide guaranteed high DA backlinks for $20.”를 사용해 보세요. 판정을 확인한 다음, Block 모드가 설정한 임계값 이상의 차단 판정을 거부하는지 검증하세요.
- 관찰 모드 안전성: 관찰만 모드에서 동일한 검사를 반복하세요. JevShield는 차단을 권장하는 경우를 포함하여 허용된 작업을 보고하고 차단을 피해야 합니다. 다른 플러그인, 양식 유효성 검사 및 메일 배달은 여전히 제출에 영향을 미칠 수 있습니다.
WordPress 플러그인 디렉터리에 등록됨
공식 WordPress 플러그인 디렉터리에 다음 이름으로 등록됨 jevshield-ai-anti-spam. 플러그인 소스는 디렉터리에서 사용할 수 있습니다. 등록이 독립적인 보안 감사를 의미하지는 않습니다.