Ochrona przed spamem w formularzach kontaktowych WordPress
JevShield sprawdza semantykę wiadomości na Twoim serwerze WordPress, zanim formularze wyślą e-maile. Zatrzymaj niechciane oferty SEO, oszustwa kryptowalutowe i próby phishingu, nie irytując prawdziwych kupujących łamigłówkami wizualnymi.
Konfiguracja 1 kliknięciem: Obserwuj, Audytuj, potem Blokuj
- Zainstaluj z WordPress.org: W panelu WP otwórz Wtyczki → Dodaj nową wtyczkę, wyszukaj JevShield AI — ochrona formularzy przed spamem, a następnie zainstaluj i aktywuj. Potwierdź wersję 1.1.0 lub nowszą oraz ustawienie Trybu Ochrony. W przypadku instalacji ręcznej, pobierz ZIP i użyj Wgraj wtyczkę.
- Połącz swój klucz API: W panelu WP → Ustawienia → JevShield AI, wprowadź swój klucz. Nowe instalacje domyślnie ustawiają Tylko obserwacja. Istniejące skonfigurowane instalacje zachowują blokowanie, dopóki nie zmienisz Trybu Ochrony. Obserwacja nadal przetwarza przesłaną treść i zużywa limit.
- Przejrzyj dzienniki wykrywania: Prześlij wiadomości testowe. Porównaj werdykt z raportowaną akcją wtyczki na swoim koncie JevShield, a następnie sprawdź rzeczywiste dostarczenie w swoim systemie formularzy. Filtruj Niepewne — przegląd, aby sprawdzić niepewne sprawdzenia; dzienniki nie przechowują ani nie przywracają e-maili.
- Wymuszaj blokowanie: Po przejrzeniu reprezentatywnego zestawu Twoich prawdziwych zapytań i spamu przełącz Tryb ochrony na Blokuj spam o wysokiej pewności. Kontynuuj monitorowanie pod kątem fałszywych trafień; przeszłe wyniki nie gwarantują przyszłej dokładności.
Obsługiwane kreatory formularzy WordPress
JevShield integruje się bezproblemowo z ekosystemem WordPress na poziomie hooków. Obsługuje:
Natywny hook: filtr walidacji wpcf7_spam.
Natywny hook: hook wpforms_process_filter.
Akcja walidacji przesłania formularza Elementor.
Natywny hook preprocess_comment dla spamu w blogu.
Contact Form 7: konfiguracja i pierwszy test dostarczania
Wymaga WordPress 5.8+ i PHP 7.4+. Wtyczka podłącza się do walidacji spamu Contact Form 7; nie zastępuje kreatora formularzy ani transportu poczty. Sprawdź zgodność na środowisku testowym po aktualizacjach.
- Utwórz darmowy klucz JevShield, zainstaluj wtyczkę z WordPress.org, a następnie zapisz klucz w Ustawienia → JevShield AI.
- Wybierz Tylko obserwację. W Kontakt → Formularze kontaktowe upewnij się, że Twój formularz zawiera pole tekstowe wiadomości. Zachowaj istniejącą walidację, ochronę przed botami i ustawienia poczty.
- Prześlij poniższe przykłady, używając adresu e-mail, który kontrolujesz. Otwórz Konto → Dzienniki wykrywania; porównaj werdykt, raportowaną akcję i rzeczywiste dostarczenie e-maila.
- Przejrzyj reprezentatywną próbkę własnych uzasadnionych zapytań i niechcianych wiadomości przed przełączeniem na Blokowanie spamu o wysokiej pewności. Werdykty przeglądu pozostają dozwolone przez tę wtyczkę.
Które pola są sprawdzane?
W przypadku Contact Form 7 wtyczka łączy wartości textarea i pola tekstowe nazwane message, comment, body, content lub subject. Obejmuje również pierwsze pole e-mail i pasujące pole name. Wysyła te wartości do JevShield do przetworzenia; przeczytaj polityka prywatności przed zbieraniem wrażliwych zgłoszeń.
[text* your-name]
[email* your-email]
[text your-subject]
[textarea* your-message]
[submit "Send"]
Trzy przykłady do przetestowania na Twojej stronie
Syntetyczne dane testowe, nie zmierzone wyniki. Zapisz rzeczywisty werdykt i dostarczenie dla każdego z nich.
- Zwykłe zapytanie: „Prowadzę kawiarnię i potrzebuję redesignu strony w przyszłym miesiącu. Możecie przesłać wycenę?” Sprawdź, czy e-mail dotarł.
- Niechciana oferta: „Szanowny Webmasterze, sprzedajemy backlinki o wysokim DA i guest posty. Odpowiedz, aby poznać cennik.” Tryb Observe powinien zezwolić na dostarczenie niezależnie od werdyktu. W trybie Block odrzucenie wymaga werdyktu block spełniającego Twój próg.
- Przypadek brzegowy: „Potrzebujemy pomocy w poprawie SEO naszej własnej strony. Oferujecie konsulting?” To zapytanie potencjalnego klienta zawierające terminy SEO; ręcznie sprawdź każdą rekomendację block lub review.
Sprawdzenie publicznego demo: 3 października 2026
Trzy powyższe syntetyczne wiadomości zostały wysłane do publicznego demo na żywo. Wszystkie zwróciły HTTP 200 z silnikiem jev. To werdykty demo, a nie test dostarczania e-maili WordPress ani reprezentatywny benchmark dokładności. Wyniki mogą się różnić.
| Przykład | Zaobserwowany werdykt |
|---|---|
| Zwykłe zapytanie | Zezwól |
| Niechciana oferta | Zablokuj |
| Zapytanie klienta SEO | Zezwól |
Laboratorium dostarczania Contact Form 7: 3 października 2026
Przetestowaliśmy zainstalowaną wtyczkę JevShield 1.1.0 z WordPress 7.1.1, Contact Form 7 6.1.7 i lokalną skrzynką Mailpit. Werdykty i błąd transportu poniżej były wstrzykniętymi danymi testowymi, natomiast walidacja formularza i wysyłanie poczty korzystały z rzeczywistych hooków WordPress. Wszystkie adresy i wiadomości były syntetyczne; żaden e-mail nie trafił do zewnętrznego odbiorcy. Weryfikuje to zachowanie integracji, a nie dokładność klasyfikatora na żywo ani dostarczanie poczty w Twoim środowisku produkcyjnym.
| Tryb i wstrzyknięty wynik | Wynik CF7 | Nowa przechwycona wiadomość |
|---|---|---|
| Werdykt obserwuj + blokuj (wynik 0.99) | mail_sent | 1 |
| Werdykt blokuj + blokuj (wynik 0.99, próg 0.85) | spam | 0 |
| Werdykt blokuj + zezwól (wynik 0.05) | mail_sent | 1 |
| Blokuj + transport niedostępny | mail_sent | 1 |
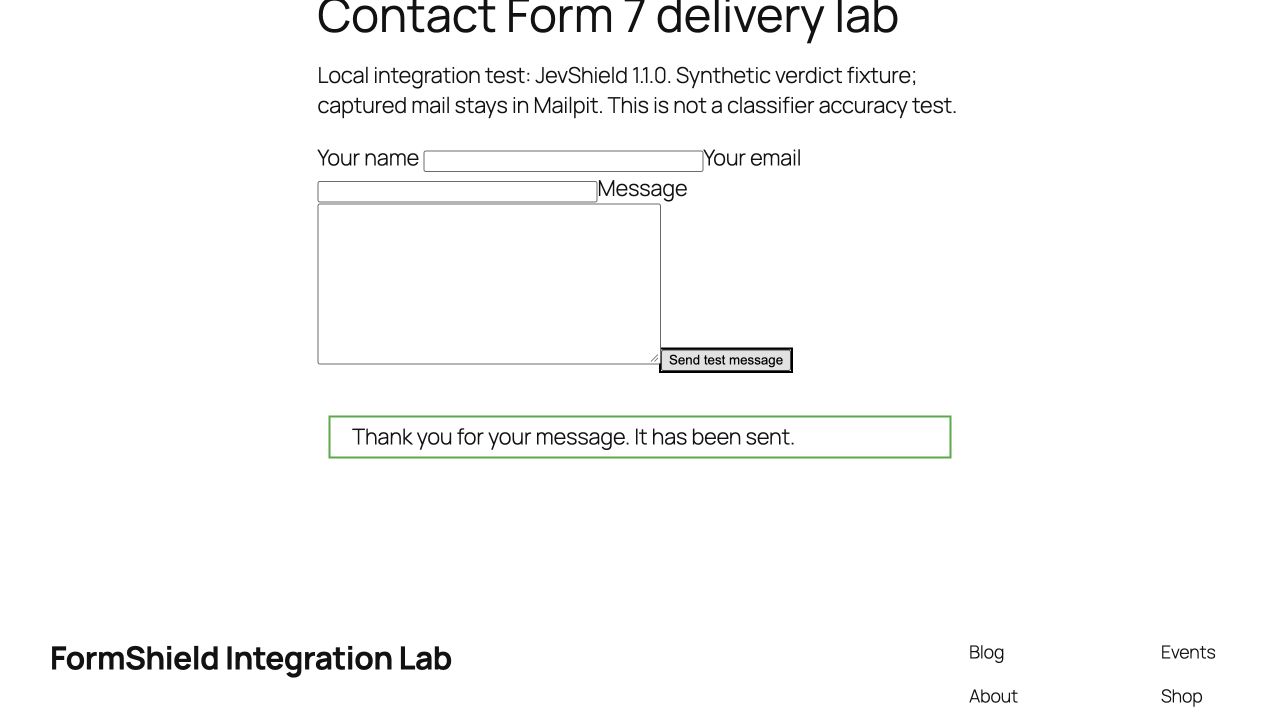
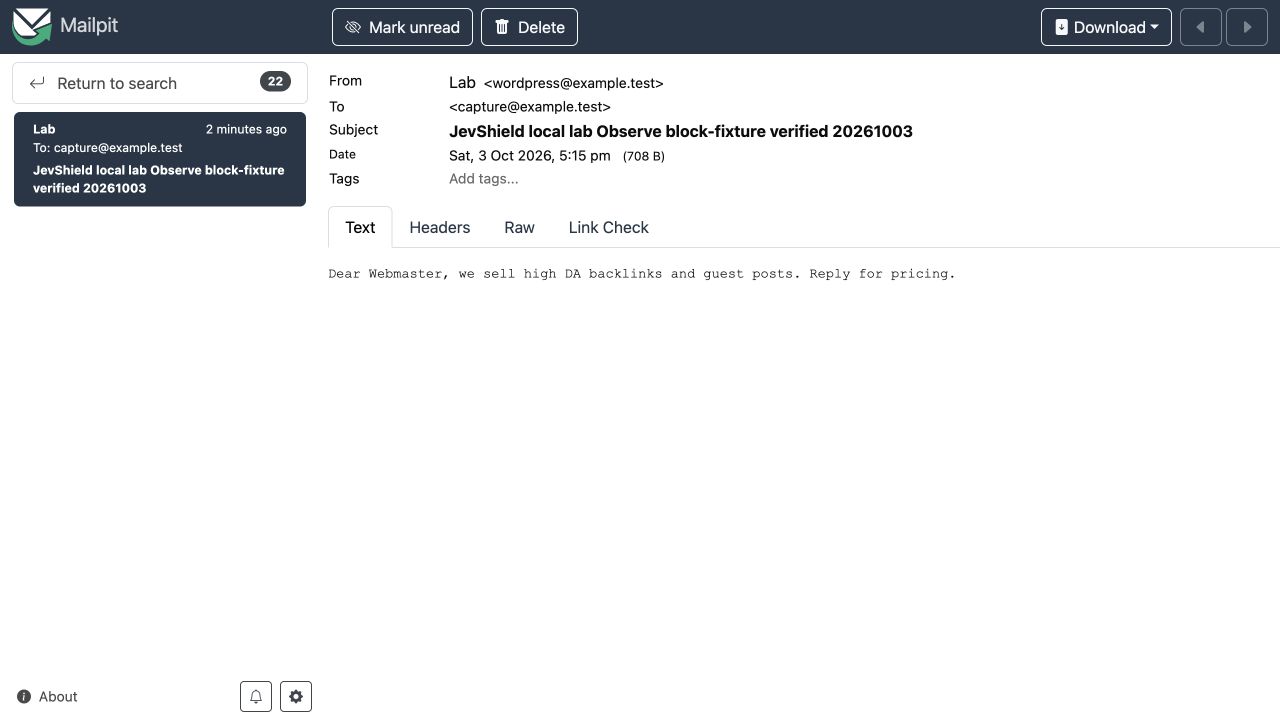
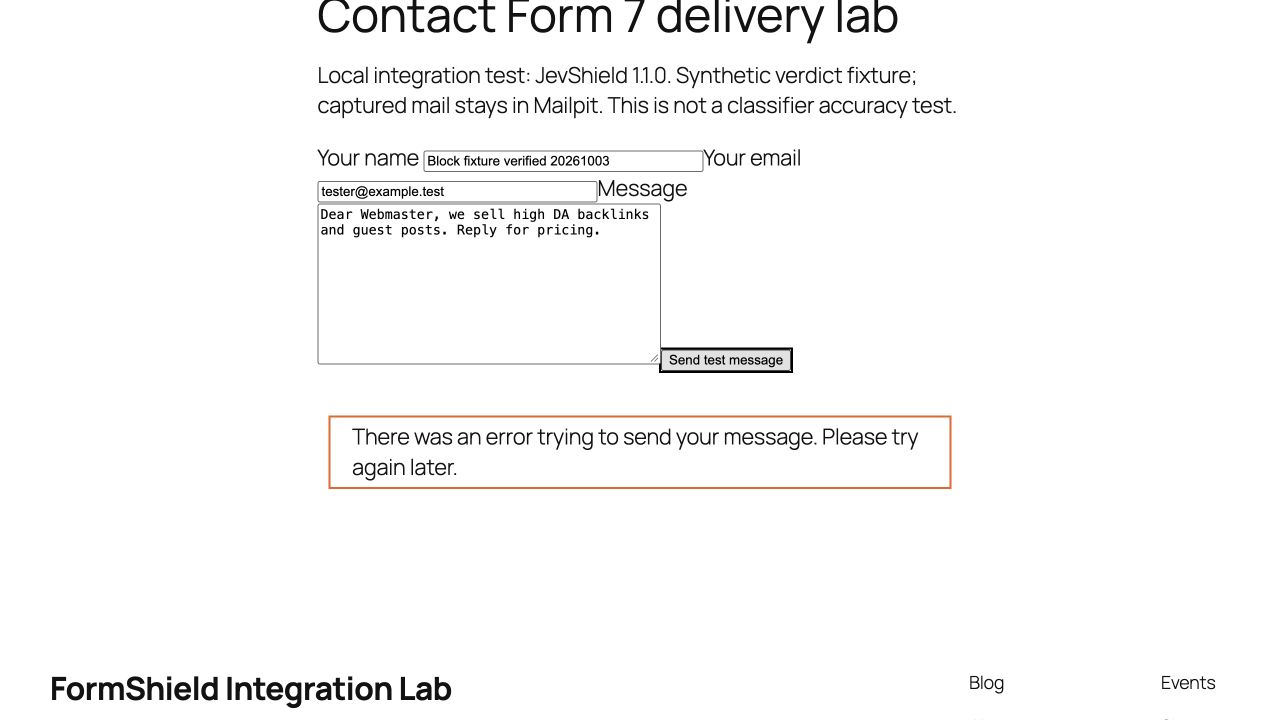
Przypadek awarii: gdy transport był celowo niedostępny, tryb Block nadal wysłał wiadomość zgodnie z polityką fail-open. Udana odpowiedź formularza nie dowodzi więc, że wiadomość została sprawdzona. Zweryfikuj dziennik decyzji i swoją skrzynkę osobno; jeśli checki zawodzą, sprawdź połączenie z API, limit i sześciosekundowy limit czasu.
Jeśli wynik lub dostarczenie wygląda nieprawidłowo
Sprawdzenie w WordPress przekracza limit czasu po sześciu sekundach i zezwala na dostarczenie, gdy jest niedostępne, w tym przy wyczerpanym limicie. Rekord nie dowodzi, że e-mail został dostarczony: sprawdź osobno walidację Contact Form 7, inne wtyczki antyspamowe i transport poczty. Dzienniki wykrywania nie są skrzynką kwarantanny i nie mogą przywrócić e-maili.
Dlaczego dodać filtrowanie wiadomości obok kontroli botów?
Kontrole botów oceniają zachowanie odwiedzającego. Filtry treści oceniają przesłane wiadomości. Osoba może przejść kontrolę przeglądarki i nadal wysłać niezamówioną ofertę; oceń obie warstwy na własnych danych.
Jeśli autentyczny potencjalny klient enterprise odwiedza Twoją stronę z firmowego VPN, sieci operatora komórkowego lub Wi-Fi w hotelu, jego adres IP może już znajdować się na współdzielonej czarnej liście. Sama reputacja IP nie jest dowodem niechcianego zamiaru wiadomości. Zachowanie fałszywie dodatnie zależy od usługi i konfiguracji.
Klasyfikator ocenia intencję wiadomości za pomocą TypeSafe Jev, zamiast podejmować decyzję o zbanowaniu IP. Nadal może błędnie sklasyfikować treść. Zacznij od Observe only, przejrzyj wyniki i zachowaj istniejące mechanizmy wykrywania botów.
Weryfikacja dostarczania e-maili w Twojej witrynie
Przetestuj zarówno legalne, jak i nadużyciowe zgłoszenia, aby zweryfikować integrację na swojej stronie testowej lub produkcyjnej:
- Prawdziwy lead: Wypróbuj „Cześć, potrzebuję konsultacji w sprawie projektu niestandardowego redesignu z budżetem $15k.” Sprawdź rzeczywisty werdykt i potwierdź, że Twój formularz go dostarcza.
- Niechciana oferta: Wypróbuj „Szanowny Administratorze, oferujemy gwarantowane backlinki o wysokim DA za $20.” Sprawdź werdykt, a następnie zweryfikuj, że tryb Block odrzuca werdykt block na poziomie Twojego skonfigurowanego progu lub powyżej.
- Bezpieczeństwo trybu obserwacji: Powtórz te same sprawdzenia w trybie tylko obserwacji. JevShield powinien zgłosić akcję dozwoloną i unikać blokowania, także gdy zaleca blokadę. Inne wtyczki, walidacja formularza i dostarczanie poczty mogą nadal wpływać na zgłoszenie.
Wymieniony w WordPress Plugin Directory
Wymieniony w oficjalnym WordPress Plugin Directory pod jevshield-ai-anti-spam. Kod źródłowy wtyczki jest dostępny w katalogu; umieszczenie na liście nie jest niezależnym audytem bezpieczeństwa.