Защита от спама в контактных формах WordPress
JevShield проверяет семантику сообщений на вашем сервере WordPress до того, как формы отправят письма. Остановите нежелательные SEO-предложения, криптомошенничество и попытки фишинга, не мучая настоящих покупателей визуальными головоломками.
Настройка в 1 клик: наблюдение, аудит, затем блокировка
- Установите из WordPress.org: В WP Admin откройте Плагины → Добавить новый плагин, ищите JevShield AI — антиспам для форм, затем установите и активируйте. Подтвердите версию 1.1.0 или более позднюю и настройку Режим защиты. Для ручной установки, скачайте ZIP и используйте «Загрузить плагин».
- Подключите ваш API-ключ: В WP Admin → Настройки → JevShield AI, введите свой ключ. Новые установки по умолчанию используют Только наблюдение. Существующие настроенные установки продолжают блокировать, пока вы не измените Режим защиты. Наблюдение по-прежнему обрабатывает отправленный контент и использует квоту.
- Проверьте журналы обнаружения: Отправьте тестовые сообщения. Сравните вердикт с действием, сообщённым плагином в вашем аккаунте JevShield, затем проверьте фактическую доставку в вашей системе форм. Фильтровать «Неопределённо» — на проверку, чтобы просмотреть неопределённые проверки; логи не удерживают и не восстанавливают письма.
- Применять блокировку: После проверки репрезентативного набора ваших реальных запросов и спама переключите Protection Mode на Блокировать спам с высокой уверенностью. Продолжайте следить за ложными срабатываниями; прошлые результаты не гарантируют будущую точность.
Поддерживаемые конструкторы форм WordPress
JevShield бесшовно интегрируется с экосистемой WordPress на уровне хуков. Поддерживается:
Нативный хук: фильтр валидации wpcf7_spam.
Нативный хук: хук wpforms_process_filter.
Действие проверки отправки формы Elementor.
Нативный хук preprocess_comment для спама в блогах.
Contact Form 7: настройка и первый тест доставки
Требуется WordPress 5.8+ и PHP 7.4+. Плагин подключается к валидации спама Contact Form 7; он не заменяет конструктор форм или почтовый транспорт. Проверьте совместимость на тестовом сайте после обновлений.
- Создайте свой бесплатный ключ JevShield, установите плагин с WordPress.org, затем сохраните ключ в Настройки → JevShield AI.
- Выберите «Только наблюдение». В разделе Контакты → Контактные формы убедитесь, что ваша форма включает текстовое поле для сообщения. Сохраните существующую валидацию, защиту от ботов и настройки почты.
- Отправьте приведённые ниже примеры, используя адрес электронной почты, который вы контролируете. Откройте Аккаунт → Логи обнаружений; сравните вердикт, сообщённое действие и фактическую доставку письма.
- Просмотрите репрезентативную выборку ваших собственных легитимных обращений и нежелательных сообщений, прежде чем переключиться на блокировку спама с высокой уверенностью. Вердикты «На проверку» по-прежнему разрешены этим плагином.
Какие поля проверяются?
Для Contact Form 7 плагин объединяет значения textarea и текстовые поля с именами message, comment, body, content или subject. Он также включает первое поле email и соответствующее поле name. Он отправляет эти значения в JevShield для обработки; прочитайте политика конфиденциальности перед сбором конфиденциальных отправок.
[text* your-name]
[email* your-email]
[text your-subject]
[textarea* your-message]
[submit "Send"]
Три примера для тестирования на вашем сайте
Синтетические тестовые входные данные, а не измеренные результаты. Зафиксируйте фактический вердикт и доставку для каждого.
- Обычный запрос: «Я управляю кафе и мне нужен редизайн сайта в следующем месяце. Можете прислать смету?» Проверьте, что письмо пришло.
- Незапрошенное предложение: «Уважаемый вебмастер, мы продаём обратные ссылки с высоким DA и гостевые публикации. Ответьте для получения цен». Режим Observe only должен разрешать доставку независимо от вердикта. В режиме Block отклонение требует вердикта block, соответствующего вашему порогу.
- Пограничный случай: «Нам нужна помощь в улучшении SEO нашего собственного сайта. Вы предлагаете консультации?» Это обращение потенциального клиента, содержащее SEO-термины; проверяйте вручную любую рекомендацию block или review.
Проверка публичного демо: 3 октября 2026
Три синтетических сообщения выше были отправлены в живую публичную демонстрацию. Все вернули HTTP 200 с движком jev. Это демонстрационные вердикты, а не тест доставки электронной почты WordPress или репрезентативный эталон точности. Результаты могут различаться.
| Пример | Наблюдаемый вердикт |
|---|---|
| Обычный запрос | Разрешить |
| Нежелательное предложение | Заблокировать |
| Запрос клиента по SEO | Разрешить |
Лаборатория доставки Contact Form 7: 3 октября 2026
Мы протестировали установленный плагин JevShield 1.1.0 с WordPress 7.1.1, Contact Form 7 6.1.7 и локальным почтовым ящиком Mailpit. Вердикты и сбой транспорта ниже были внедрёнными фикстурами, тогда как валидация формы и отправка почты использовали реальные хуки WordPress. Все адреса и сообщения были синтетическими; ни одно письмо не ушло внешнему получателю. Это проверяет поведение интеграции, а не точность классификатора в реальном времени или доставку почты в вашей продакшн-среде.
| Режим и внедрённый результат | Результат CF7 | Новое перехваченное письмо |
|---|---|---|
| Вердикт «наблюдать + блокировать» (оценка 0.99) | mail_sent | 1 |
| Вердикт block + block (оценка 0.99, порог 0.85) | spam | 0 |
| Вердикт block + allow (оценка 0.05) | mail_sent | 1 |
| Block + транспорт недоступен | mail_sent | 1 |
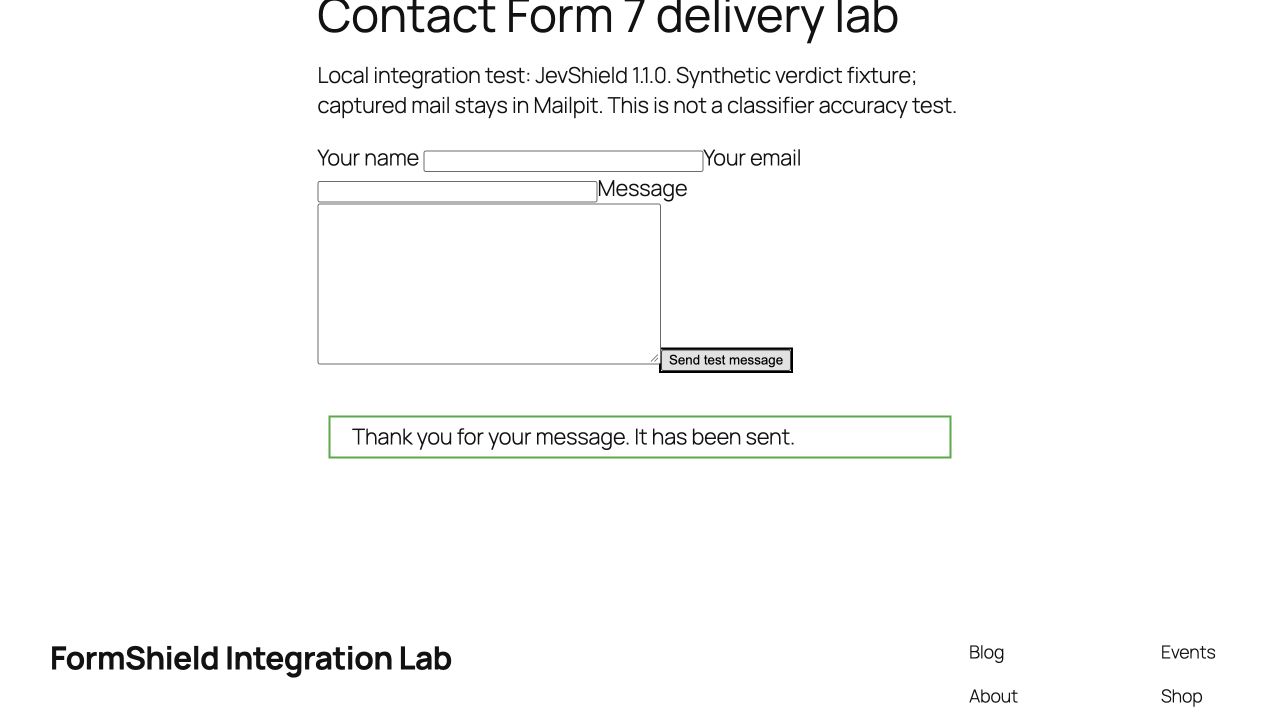
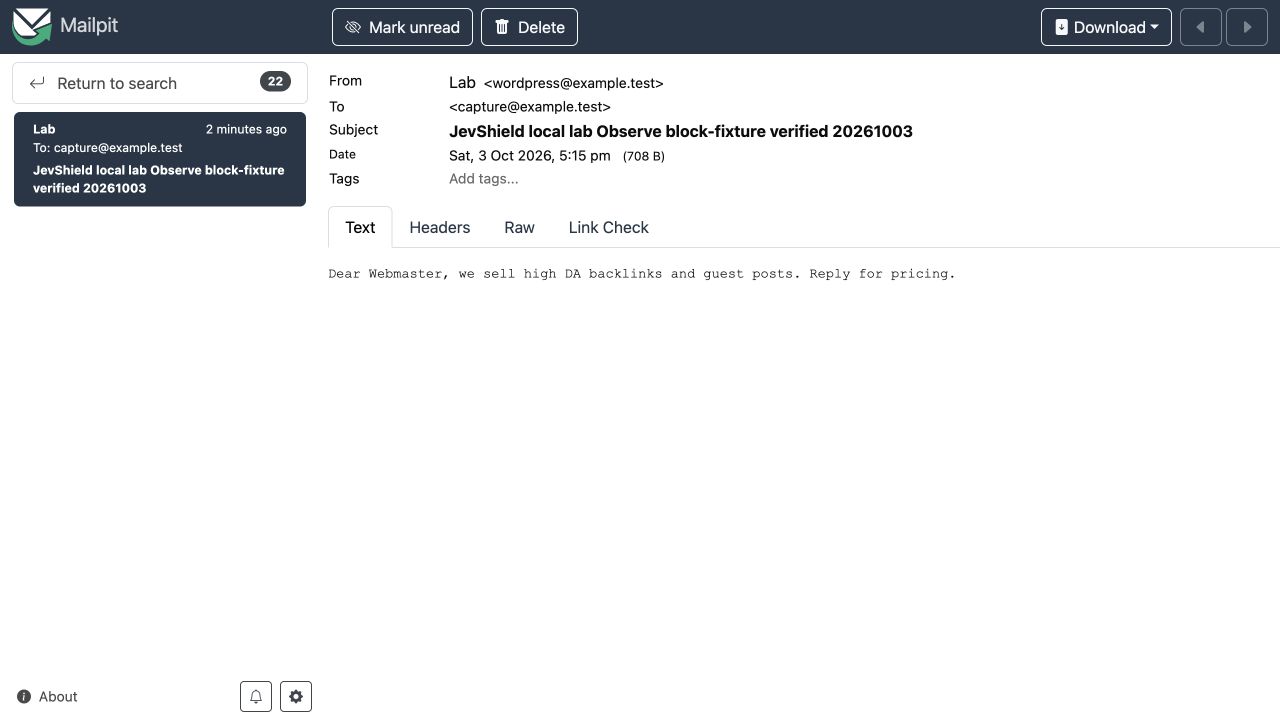
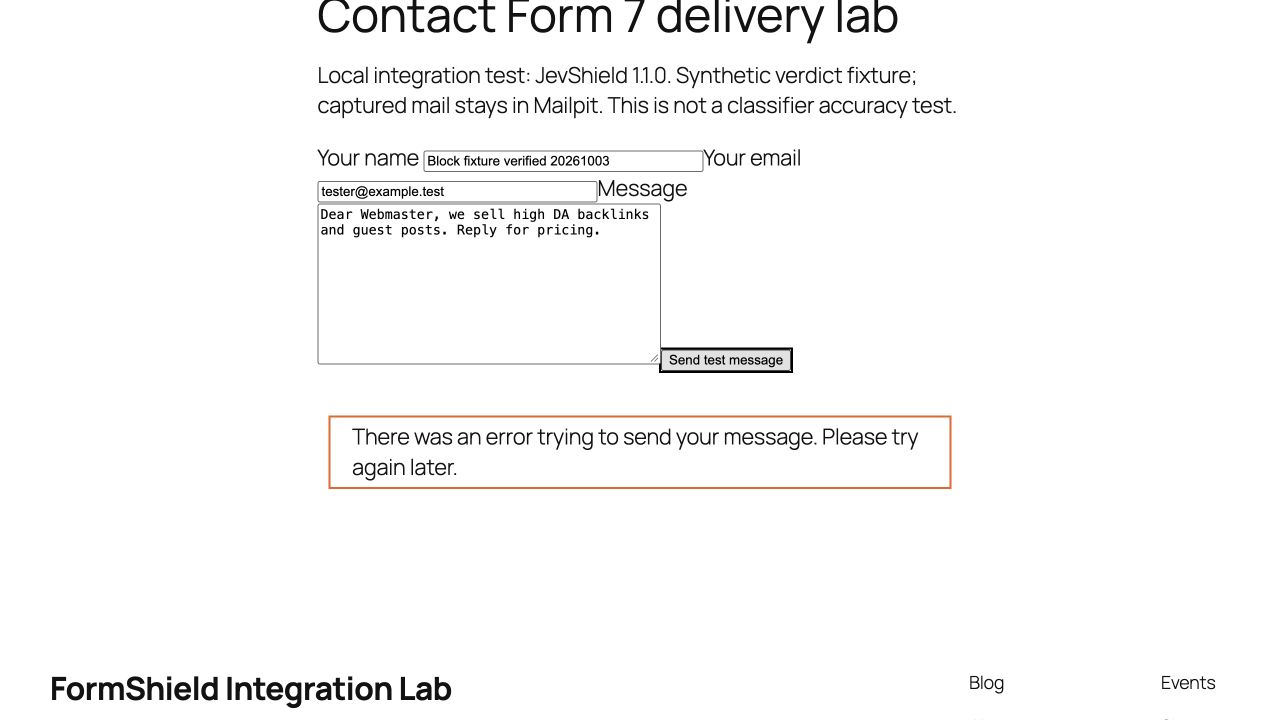
Случай сбоя: когда транспорт был намеренно недоступен, режим Block всё равно отправил сообщение согласно политике fail-open. Поэтому успешный ответ формы не доказывает, что сообщение было проверено. Проверяйте журнал решений и свой почтовый ящик отдельно; если проверки не проходят, проверьте подключение к API, квоту и шестисекундный тайм-аут.
Если результат или доставка выглядят неправильно
Проверка WordPress завершается по тайм-ауту через шесть секунд и разрешает доставку, когда недоступна, в том числе при исчерпанной квоте. Запись не доказывает, что письмо было доставлено: проверьте валидацию Contact Form 7, другие плагины защиты от спама и почтовый транспорт отдельно. Журналы обнаружения — это не карантинный почтовый ящик, и они не могут восстановить письма.
Зачем добавлять фильтрацию сообщений вместе с проверками на ботов?
Проверки ботов оценивают поведение посетителя. Фильтры контента оценивают отправленные сообщения. Человек может пройти проверку браузера и всё равно отправить нежелательное предложение; оценивайте оба уровня на своих данных.
Если настоящий корпоративный потенциальный клиент заходит на ваш сайт через корпоративный VPN, сеть мобильного оператора или Wi-Fi отеля, его IP может уже быть в общем чёрном списке. Репутация IP сама по себе не доказывает нежелательный интент сообщения. Поведение ложных срабатываний зависит от сервиса и конфигурации.
Классификатор оценивает намерение сообщения с помощью TypeSafe Jev, а не принимает решение о блокировке по IP. Он всё ещё может неверно классифицировать содержимое. Начните с режима «Только наблюдение», проверьте результаты и сохраните существующие проверки на ботов.
Проверка доставки электронной почты на вашем сайте
Протестируйте как легитимные, так и злонамеренные отправки, чтобы проверить интеграцию на вашем промежуточном или рабочем сайте:
- Легитимный лид: Попробуйте «Здравствуйте, мне нужна консультация по проекту индивидуального редизайна с бюджетом $15k.» Проверьте фактический вердикт и убедитесь, что ваша форма его доставляет.
- Незапрошенное предложение: Попробуйте «Уважаемый администратор, мы предоставляем гарантированные обратные ссылки с высоким DA за $20.» Проверьте вердикт, затем убедитесь, что режим Block отклоняет вердикт block на вашем настроенном пороге или выше него.
- Безопасность режима наблюдения: Повторите те же проверки в режиме «Только наблюдение». JevShield должен сообщать о разрешённом действии и избегать блокировки, в том числе когда он рекомендует блокировку. Другие плагины, валидация формы и доставка почты всё ещё могут повлиять на отправку.
Указан в каталоге плагинов WordPress
Указан в официальном каталоге плагинов WordPress в разделе jevshield-ai-anti-spam. Исходный код плагина доступен в каталоге; листинг не является независимым аудитом безопасности.