WordPress İletişim Formu Spam Koruması
JevShield, formlar e-posta göndermeden önce WordPress sunucunuzda mesaj anlamını denetler. Görsel bulmacalarla gerçek alıcıları çileden çıkarmadan istenmeyen SEO tekliflerini, kripto dolandırıcılıklarını ve kimlik avı girişimlerini durdurun.
1 Tıkla Kurulum: Gözlemle, Denetle, Sonra Engelle
- WordPress.org'dan yükleyin: WP Yönetimi'nde şunu açın: Eklentiler → Yeni Eklenti Ekle, şunu arayın: Formlar için JevShield AI Anti-Spam, ardından kurun ve etkinleştirin. Sürüm 1.1.0 veya üstünü ve Koruma Modu ayarını doğrulayın. Manuel kurulum için, ZIP'i indirin ve Eklenti Yükle'yi kullanın.
- API Anahtarınızı bağlayın: WP Yönetimi → Ayarlar → JevShield AI, anahtarınızı girin. Yeni kurulumlar varsayılan olarak şuna ayarlanır: Yalnızca gözlemle. Mevcut yapılandırılmış kurulumlar siz Koruma Modu'nu değiştirene kadar engellemeyi sürdürür. Gözlem, gönderilen içeriği yine işler ve kota kullanır.
- Algılama Günlüklerini Denetleyin: Test mesajları gönderin. Kararı, JevShield hesabınızda eklentinin bildirdiği eylemle karşılaştırın, ardından form sisteminizde gerçek teslimi kontrol edin. Belirsiz'i filtrele — belirsiz kontrolleri incelemek için inceleyin; günlükler e-postaları tutmaz veya geri yüklemez.
- Engellemeyi Uygula: Gerçek taleplerinizden ve spamınızdan temsili bir küme inceledikten sonra Koruma Modunu şuna geçirin: Yüksek güvenilirlikli spamı engelle. Yanlış pozitifler için izlemeye devam edin; geçmiş sonuçlar gelecekteki doğruluğu garanti etmez.
Desteklenen WordPress Form Oluşturucuları
JevShield, WordPress ekosistemiyle kanca düzeyinde sorunsuz biçimde bütünleşir. Şunları destekler:
Yerel kanca: wpcf7_spam doğrulama filtresi.
Yerel kanca: wpforms_process_filter kancası.
Elementor form gönderimi doğrulama eylemi.
Blog spamı için yerel preprocess_comment kancası.
Contact Form 7: Kurulum ve İlk Teslimat Testi
WordPress 5.8+ ve PHP 7.4+ gerektirir. Eklenti Contact Form 7 spam doğrulamasına bağlanır; form oluşturucunun veya posta taşımasının yerini almaz. Güncellemelerden sonra uyumluluğu bir hazırlık sitesinde kontrol edin.
- Ücretsiz JevShield anahtarınızı oluşturun, eklentiyi WordPress.org'dan kurun, ardından anahtarı Ayarlar → JevShield AI altında kaydedin.
- Yalnızca Gözlemle'yi seçin. Kişiler → İletişim Formları altında, formunuzun bir mesaj metin alanı içerdiğinden emin olun. Mevcut doğrulama, bot koruması ve posta ayarlarını koruyun.
- Aşağıdaki örnekleri kontrol ettiğiniz bir e-posta adresi kullanarak gönderin. Hesap → Algılama günlükleri'ni açın; kararı, bildirilen eylemi ve gerçek e-posta teslimini karşılaştırın.
- Yüksek güvenilirlikli spam'i Engelle'ye geçmeden önce kendi meşru sorgularınızdan ve istenmeyen mesajlarınızdan temsili bir örnek inceleyin. İnceleme kararları bu eklenti tarafından kabul edilmeye devam eder.
Hangi alanlar kontrol edilir?
Contact Form 7 için eklenti, textarea değerlerini ve message, comment, body, content veya subject adlı metin alanlarını birleştirir. Ayrıca ilk e-posta alanını ve eşleşen bir ad alanını içerir. Bu değerleri işlenmek üzere JevShield'e gönderir; şunu okuyun gizlilik politikası hassas gönderimler toplamadan önce.
[text* your-name]
[email* your-email]
[text your-subject]
[textarea* your-message]
[submit "Send"]
Sitenizde test etmek için üç örnek
Sentetik test girdileri, ölçülmüş sonuçlar değildir. Her biri için gerçek kararı ve teslimatı kaydedin.
- Normal talep: "Bir kafe işletiyorum ve gelecek ay bir web sitesi yenilemesine ihtiyacım var. Teklif gönderebilir misiniz?" E-postanın ulaştığını kontrol edin.
- İstenmeyen teklif: "Sayın Web Yöneticisi, yüksek DA backlink ve konuk yazı satıyoruz. Fiyat için yanıtlayın." Observe yalnızca, karar ne olursa olsun teslimata izin vermelidir. Block modunda, reddetme eşiğinizi karşılayan bir engelleme kararı gerektirir.
- Sınır durumu: "Kendi web sitemizin SEO'sunu iyileştirmek için yardıma ihtiyacımız var. Danışmanlık sunuyor musunuz?" Bu, SEO terimleri içeren potansiyel bir müşteri sorgusudur; herhangi bir engelleme veya inceleme önerisini manuel olarak inceleyin.
Herkese Açık Demo Kontrolü: 3 Ekim 2026
Yukarıdaki üç sentetik mesaj canlı genel demoya gönderildi. Hepsi motor jev ile HTTP 200 döndürdü. Bunlar demo kararlarıdır, bir WordPress e-posta teslimat testi veya temsili bir doğruluk kıyaslaması değildir. Sonuçlar değişebilir.
| Örnek | Gözlemlenen karar |
|---|---|
| Normal talep | İzin ver |
| İstenmeyen satış teklifi | Engelle |
| SEO müşteri sorgusu | İzin ver |
Contact Form 7 Teslimat Laboratuvarı: 3 Ekim 2026
Kurulu JevShield 1.1.0 eklentisini WordPress 7.1.1, Contact Form 7 6.1.7 ve yerel bir Mailpit posta kutusuyla test ettik. Aşağıdaki kararlar ve taşıma hatası enjekte edilmiş fikstürlerdi; form doğrulama ve posta gönderimi gerçek WordPress kancalarını kullandı. Tüm adresler ve mesajlar sentetikti; hiçbir e-posta harici bir alıcıya gitmedi. Bu, entegrasyon davranışını doğrular, canlı sınıflandırıcı doğruluğunu veya üretim posta tesliminizi değil.
| Mod ve enjekte edilen sonuç | CF7 sonucu | Yeni yakalanan posta |
|---|---|---|
| Gözlemle + engelle kararı (puan 0.99) | mail_sent | 1 |
| Engelle + engelle kararı (puan 0.99, eşik 0.85) | spam | 0 |
| Engelle + izin ver kararı (puan 0.05) | mail_sent | 1 |
| Engelle + taşıma kullanılamıyor | mail_sent | 1 |
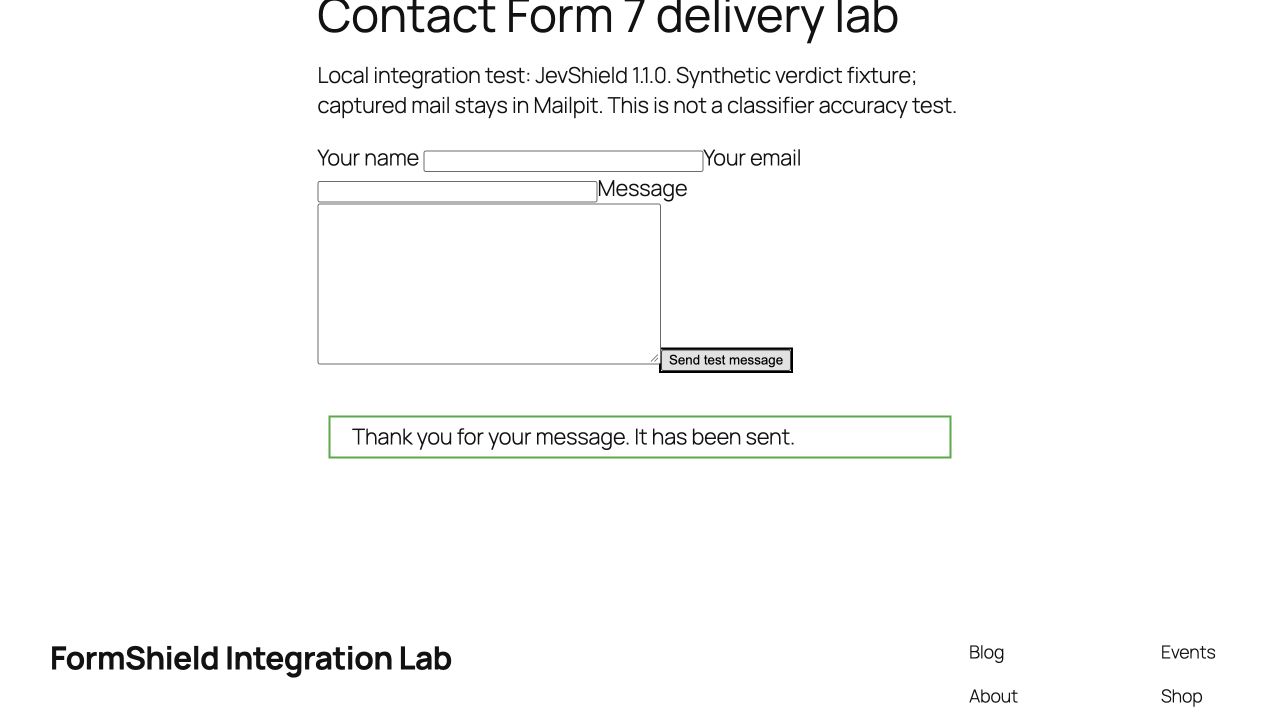
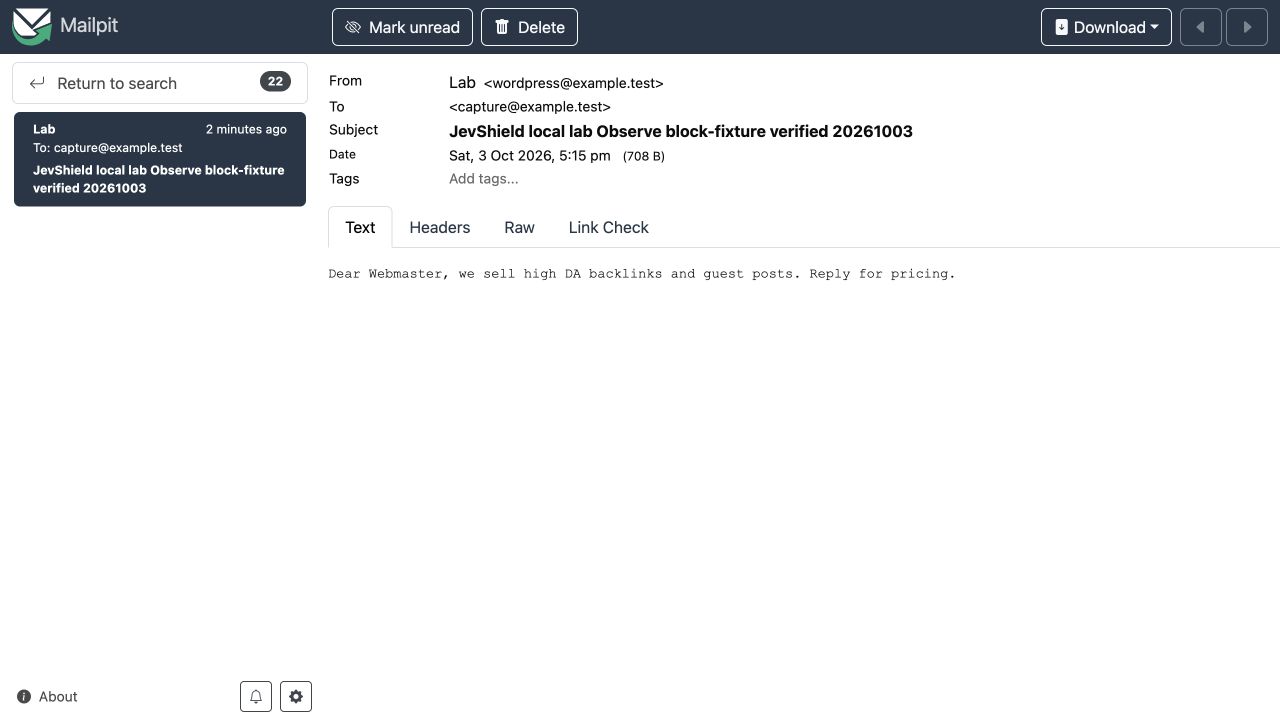
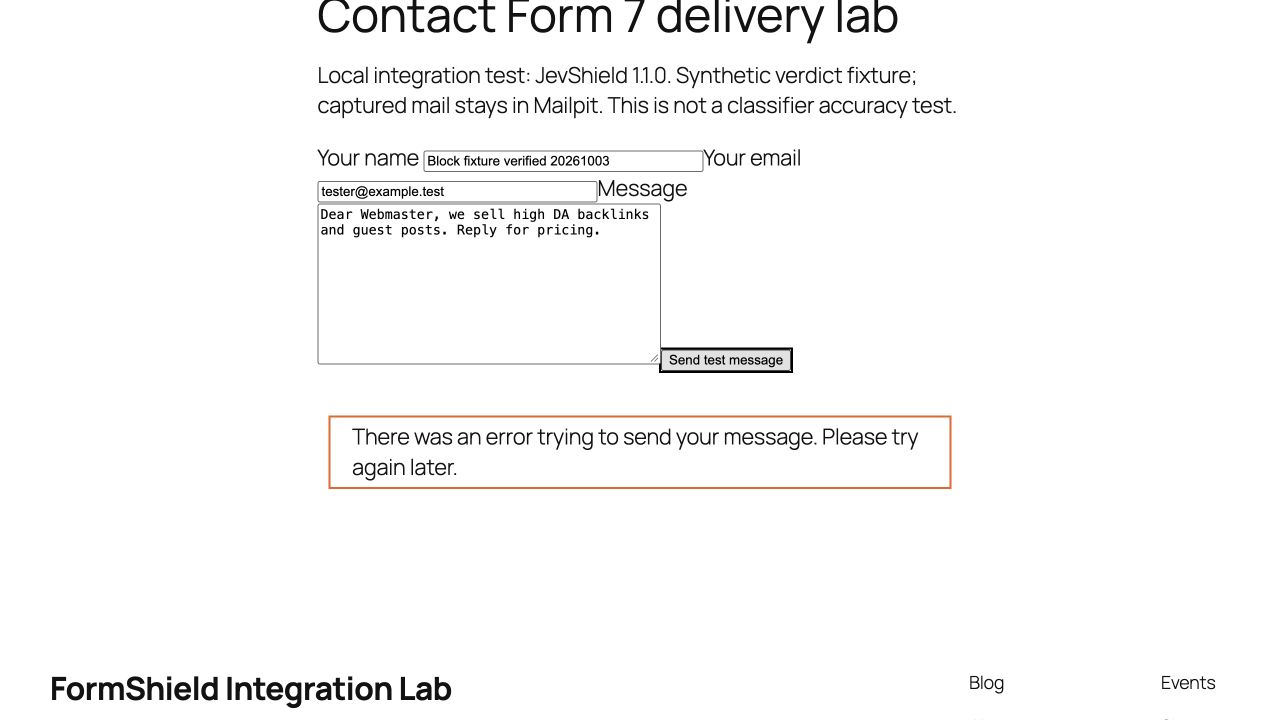
Başarısızlık durumu: taşıma kasıtlı olarak kullanılamaz durumdayken, Block modu fail-open politikası uyarınca mesajı yine de gönderdi. Bu nedenle başarılı bir form yanıtı, bir mesajın kontrol edildiğini kanıtlamaz. Karar günlüğünü ve gelen kutunuzu ayrı ayrı doğrulayın; kontroller başarısız olursa API bağlantısını, kotayı ve altı saniyelik zaman aşımını inceleyin.
Sonuç veya teslimat yanlış görünüyorsa
WordPress kontrolü altı saniye sonra zaman aşımına uğrar ve kullanılamadığında, tükenmiş kota dahil, teslimata izin verir. Bir kayıt, bir e-postanın teslim edildiğini kanıtlamaz: Contact Form 7 doğrulamasını, diğer spam eklentilerini ve posta taşımayı ayrı ayrı kontrol edin. Algılama günlükleri bir karantina posta kutusu değildir ve e-postaları geri yükleyemez.
Bot Kontrollerinin Yanına Neden Mesaj Filtreleme Eklemeli?
Bot kontrolleri ziyaretçi davranışını değerlendirir. İçerik filtreleri gönderilen mesajları değerlendirir. Bir kişi tarayıcı kontrolünü geçip yine de istenmeyen bir teklif gönderebilir; her iki katmanı kendi verilerinizle değerlendirin.
Gerçek bir kurumsal potansiyel müşteri sitenizi bir kurumsal VPN'den, mobil operatör ağından veya otel Wi-Fi'sinden ziyaret ederse, IP'si zaten paylaşılan bir kara listede olabilir. IP itibarı tek başına istenmeyen mesaj niyetinin kanıtı değildir. Yanlış pozitif davranışı hizmete ve yapılandırmaya bağlıdır.
Sınıflandırıcı, IP yasaklama kararı vermek yerine TypeSafe Jev kullanarak mesaj niyetini değerlendirir. Yine de içeriği yanlış sınıflandırabilir. Yalnızca İzle ile başlayın, sonuçları inceleyin ve mevcut bot kontrollerinizi koruyun.
Sitenizde E-posta Teslimini Doğrulama
Entegrasyonu hazırlık veya üretim sitenizde doğrulamak için hem meşru hem de kötüye kullanım amaçlı gönderimleri test edin:
- Meşru Potansiyel Müşteri: “Merhaba, $15k bütçeli özel bir yeniden tasarım projesi için danışmanlığa ihtiyacım var.” mesajını deneyin. Gerçek kararı kontrol edin ve formunuzun mesajı ilettiğini doğrulayın.
- İstenmeyen Teklif: “Sayın Yönetici, 20$ karşılığında garantili yüksek DA backlink sağlıyoruz.” mesajını deneyin. Kararı kontrol edin, ardından Block modunun yapılandırılmış eşiğinizde veya üzerinde bir block kararını reddettiğini doğrulayın.
- Gözlem Modu Güvenliği: Aynı kontrolleri yalnızca Gözlemle modunda tekrarlayın. JevShield izin verilen bir eylem bildirmeli ve engelleme önermiş olsa bile engellemekten kaçınmalıdır. Diğer eklentiler, form doğrulama ve posta teslimatı gönderimi yine de etkileyebilir.
WordPress Eklenti Dizini'nde listelenmiştir
Resmi WordPress Eklenti Dizini'nde şu ad altında listelenmiştir: jevshield-ai-anti-spam. Eklenti kaynak kodu dizinde mevcuttur; listeleme bağımsız bir güvenlik denetimi değildir.