WordPress 联系表单垃圾信息防护
JevShield 在 WordPress 服务端、表单发送邮件之前检测消息语义。阻止 SEO 推销、加密货币骗局与钓鱼企图,同时避免用视觉验证题打扰真实买家。
一键接入:先观察,再审核,最后拦截
- 从 WordPress.org 安装: 在 WordPress 后台,打开 插件 → 安装新插件,搜索 JevShield AI Anti-Spam for Forms,然后安装并启用。请确认版本为 1.1.0 或更高,且包含“防护模式”设置。如需手动安装, 下载 ZIP 安装包 然后选择“上传插件”。
- 接入 API 密钥: 在 WordPress 后台 → 设置 → JevShield AI,输入密钥。新安装默认采用 仅观察。已配置的安装会继续拦截,直到你修改“防护模式”。观察仍会处理提交内容并消耗额度。
- 检查检测日志: 提交测试消息。将判定结果与你的 JevShield 账户中插件报告的操作进行对比,再到表单系统中检查实际投递。筛选“不确定 — 待审核”以查看不确定的检查;日志不会暂扣或恢复邮件。
- 启用拦截: 审核一组具有代表性的真实咨询和垃圾消息后,将“防护模式”切换为 拦截高置信度垃圾消息。继续监测误判;过去的结果不能保证未来的准确率。
支持的 WordPress 表单构建器
JevShield 通过钩子接入 WordPress 生态,支持:
原生钩子:wpcf7_spam 校验过滤器。
原生钩子:wpforms_process_filter。
Elementor 表单提交校验操作。
通过原生 preprocess_comment 钩子处理博客垃圾评论。
Contact Form 7:配置与首次投递测试
需要 WordPress 5.8+ 和 PHP 7.4+。插件接入 Contact Form 7 的垃圾信息验证流程,不会替代表单构建器或邮件传输服务。更新后请在测试站点检查兼容性。
- 创建免费的 JevShield 密钥,从 WordPress.org 安装插件,再在“设置 → JevShield AI”中保存密钥。
- 选择“仅观察”。在“联系 → 联系表单”中,确认表单包含消息文本区域。保留现有验证、机器人防护和邮件设置。
- 使用你可控制的邮箱提交下方示例。打开账户 → 检测日志,对比判定、报告的操作和实际邮件投递结果。
- 在切换为“拦截高置信度垃圾信息”前,先审核自己网站中具有代表性的正常咨询和不需要的消息。本插件仍会放行被判为待审核的内容。
检查哪些字段?
对于 Contact Form 7,插件会合并 textarea 内容,以及名称包含 message、comment、body、content 或 subject 的文本字段。还会包含第一个邮箱字段和匹配的姓名字段。这些内容会发送至 JevShield 处理,请先阅读 隐私政策 在收集敏感提交内容之前。
[text* your-name]
[email* your-email]
[text your-subject]
[textarea* your-message]
[submit "Send"]
可在自己网站测试的三个示例
这些是合成测试输入,并非实测结果。请逐条记录实际判定和投递结果。
- 正常咨询: “我经营一家咖啡馆,下个月需要重新设计网站。可以发个报价吗?”检查邮件是否收到。
- 未经请求的推销: “亲爱的站长,我们销售高 DA 外链和客座文章。回复获取报价。”无论判定如何,仅观察模式都应允许投递。在拦截模式中,只有拦截判定达到你设置的阈值,才会拒绝提交。
- 边界情况: “我们需要改善自己网站的 SEO,你们提供咨询服务吗?”这是包含 SEO 词汇的潜在客户咨询;如收到拦截或待审核建议,请人工检查。
公开演示检查:2026 年 10 月 3 日
上方三条合成消息已发送至公开在线演示,均返回 HTTP 200,且 engine 为 jev。这些是演示判定,并非 WordPress 邮件投递测试,也不是具有代表性的准确率基准。结果可能变化。
| 示例 | 观察到的判定结果 |
|---|---|
| 正常咨询 | 建议放行 |
| 主动推销 | 拦截建议 |
| SEO 客户咨询 | 建议放行 |
Contact Form 7 投递实验:2026 年 10 月 3 日
我们使用 WordPress 7.1.1、Contact Form 7 6.1.7 和本地 Mailpit 邮箱,测试了已安装的 JevShield 1.1.0 插件。下方判定和传输失败均来自注入的测试数据,而表单验证与邮件发送使用真实 WordPress 钩子。所有地址和消息都是合成数据;没有邮件发送给外部收件人。这验证了集成行为,并不代表在线分类器准确率或你在生产环境中的邮件投递。
| 模式与注入结果 | CF7 结果 | 新捕获的邮件 |
|---|---|---|
| 观察模式 + 拦截判定(评分 0.99) | mail_sent | 1 |
| 拦截模式 + block 判定(分数 0.99,阈值 0.85) | spam | 0 |
| 拦截模式 + allow 判定(分数 0.05) | mail_sent | 1 |
| 拦截模式 + 网络传输不可用 | mail_sent | 1 |
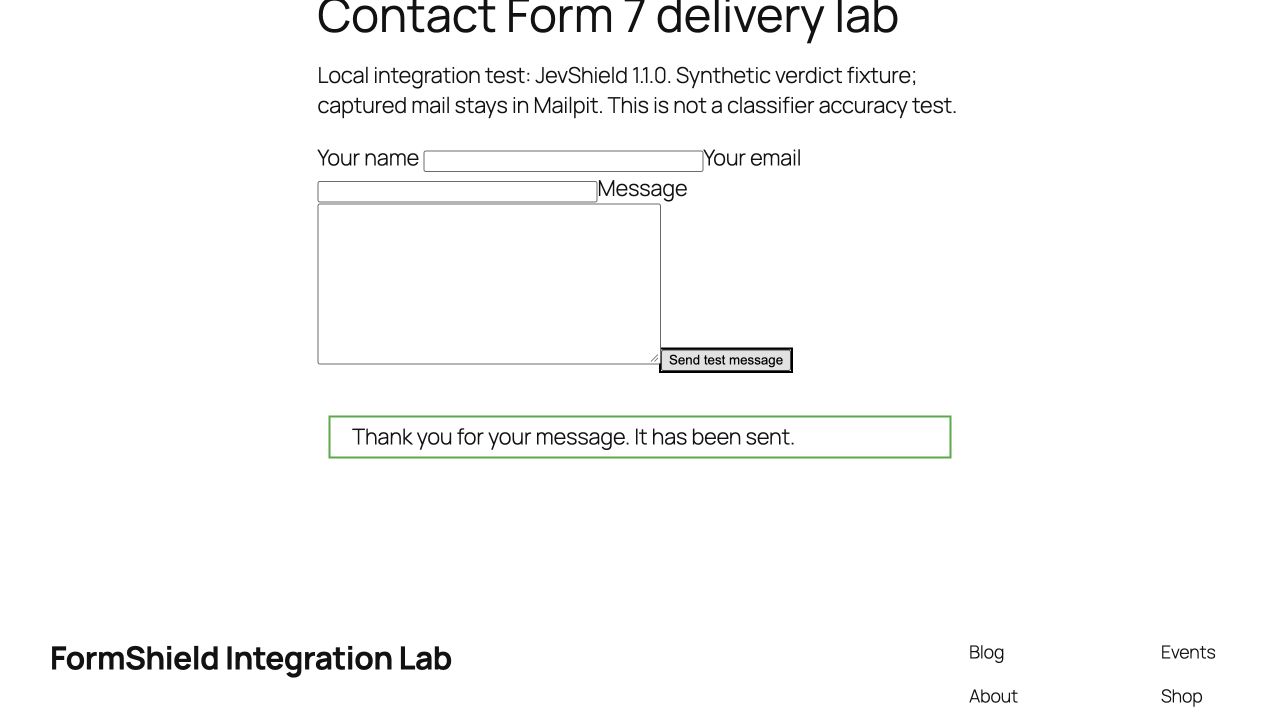
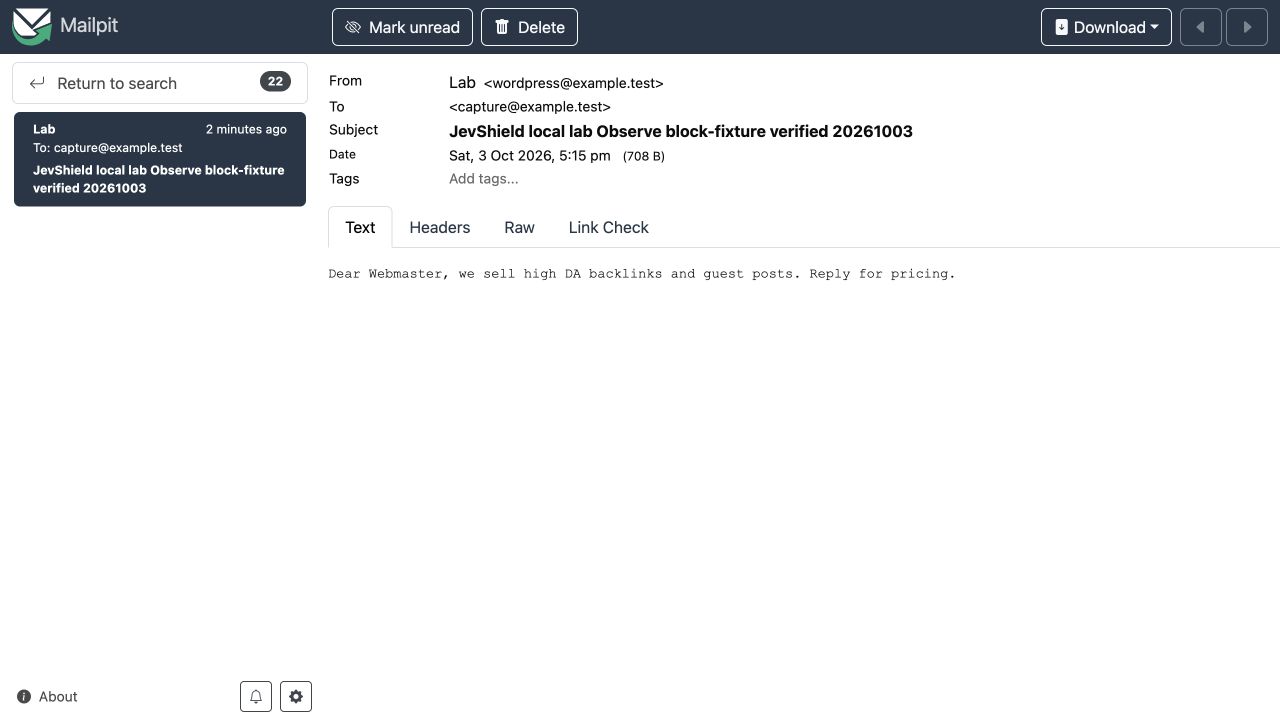
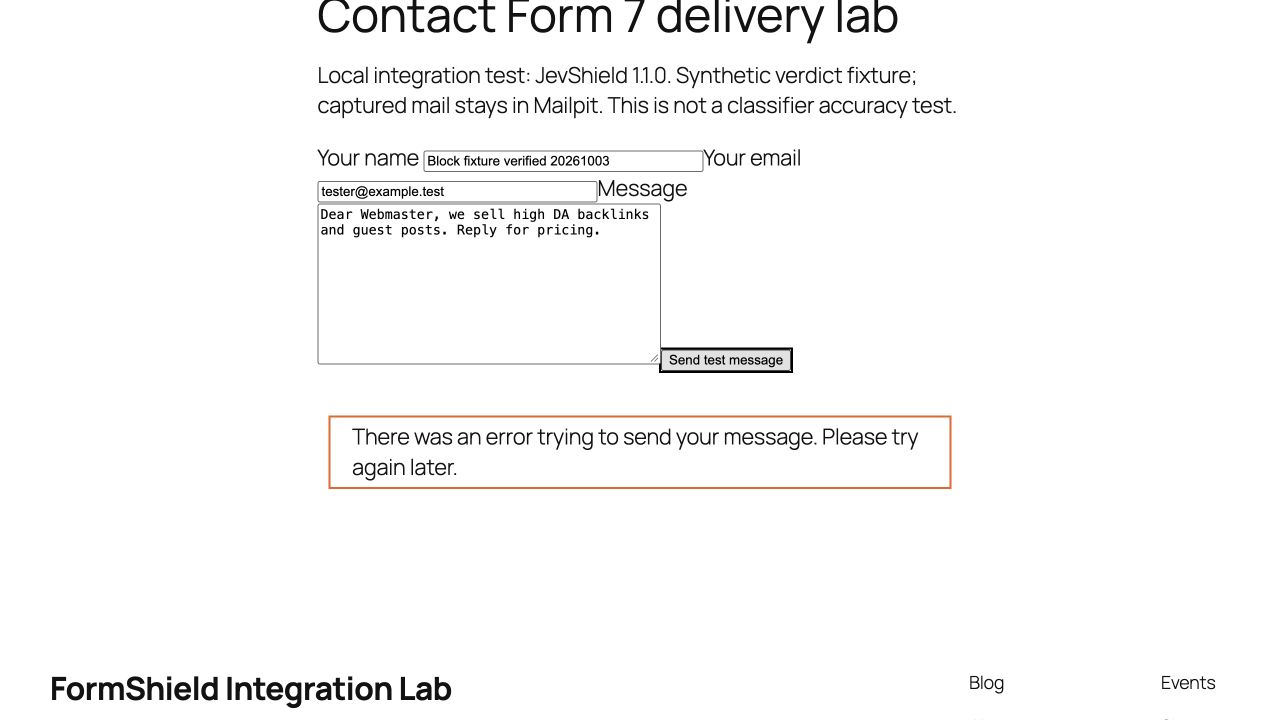
失败情况: 当传输被刻意设为不可用时,拦截模式仍按失败放行策略发送了消息。因此,表单返回成功并不能证明消息已被检查。请分别核对判定日志和邮箱;检查失败时,检查 API 连接、额度和六秒超时。
如果结果或投递看起来有问题
WordPress 检查会在六秒后超时,检查不可用时允许投递,包括额度耗尽的情况。日志记录不能证明邮件已送达:请分别检查 Contact Form 7 验证、其他反垃圾插件和邮件传输。检测日志不是隔离邮箱,无法恢复邮件。
为什么要在机器人检查之外添加消息过滤?
机器人检测评估访客行为,内容过滤评估提交的消息。真人通过浏览器检测后,仍可能发送未经请求的推销;请用自己的数据评估两层防护。
如果真实企业客户通过公司 VPN、移动运营商网络或酒店 Wi-Fi 访问网站,其 IP 可能已在共享黑名单中。单凭 IP 信誉,无法证明消息意图是不受欢迎的。误判行为取决于具体服务与配置。
分类器使用 TypeSafe Jev 评估消息意图,而不是决定是否封禁 IP。它仍可能误判内容。请从仅观察模式开始,审核结果,并保留现有机器人检查。
验证自己网站上的邮件投递
测试正常提交和滥用提交,以验证测试站点或生产站点上的集成:
- 真实线索: 试试“你好,我需要咨询定制网站改版项目,预算为 $15k。”查看实际判定,并确认表单能够投递该消息。
- 未经请求的推销: 试试“亲爱的管理员,我们提供保证有效的高 DA 外链,只需 $20。”查看判定结果,然后确认拦截模式会拒绝评分达到或高于所设阈值的拦截判定。
- 观察模式的安全保障: 在仅观察模式下重复相同检查。即便 JevShield 建议拦截,也应报告已放行的操作,不执行拦截。其他插件、表单验证和邮件投递仍可能影响提交。
已上架 WordPress 插件目录
已上架官方 WordPress 插件目录,名称为 jevshield-ai-anti-spam。插件源码可在目录中查看;上架并不等于经过独立安全审计。